SARCTE-KB-MAN-078 · REVISIONE 2.0 · EDIZIONE WEB 5
← Catalogo pubblico · Vai allo schema SARCTE
Tipologie di VPN — limiti e verifiche
Perché una nuova edizione
La versione precedente dipendeva da un'immagine ritagliata e ridondante. Questa scheda è stata riscritta usando riferimenti tecnici diretti; il vecchio punteggio della fonte rimane nel registro storico e non viene promosso artificialmente.
Errori da evitare
- Una VPN non rende affidabile un endpoint compromesso.
- Il tunnel protegge il tratto fra i peer; la protezione oltre il gateway è distinta.
- L2TP non fornisce da solo cifratura.
- Full tunnel e split tunnel indicano il percorso dei flussi, non un livello universale di sicurezza.
- Un indirizzo pubblico diverso non dimostra anonimato né copertura di tutti i protocolli.
Verifiche minime
| Area | Evidenza da raccogliere |
|---|---|
| Identità | Server atteso e autenticazione completata |
| Rotte | Destinazioni instradate attraverso il tunnel |
| DNS | Resolver e percorso coerenti con la politica |
| IPv6 | Comportamento previsto anche se il tunnel è solo IPv4 |
| Interruzione | Comportamento delle connessioni quando il tunnel cade |
| Applicazione | Accesso alle sole risorse autorizzate |
Interpretazione del risultato
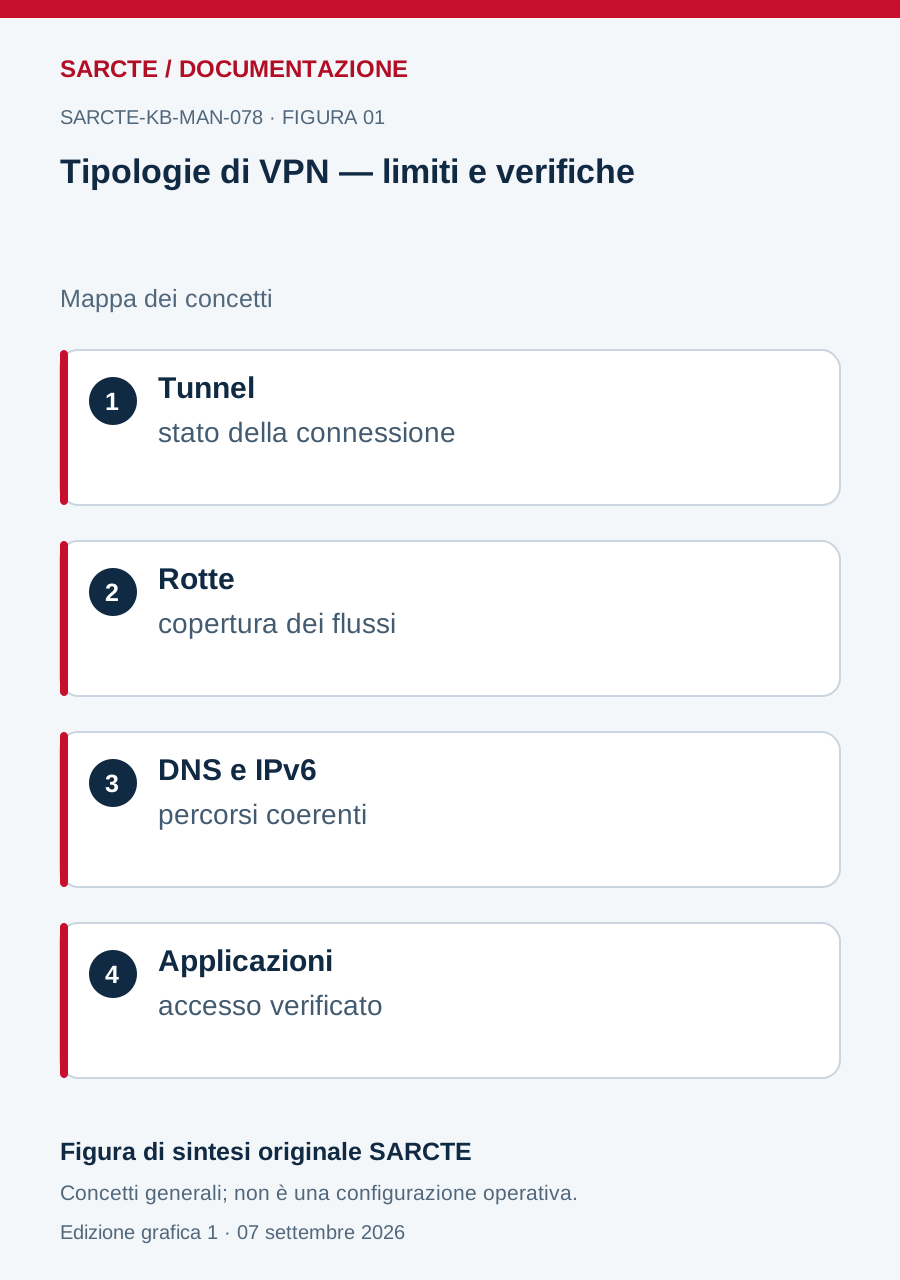
Un tunnel attivo dimostra soltanto che una parte del collegamento è stata stabilita. Servono prove applicative, controllo delle politiche e osservazione dei percorsi. Per la configurazione operativa usare la documentazione della soluzione adottata, non i vecchi schemi di protocolli.
Fonti tecniche della revisione
- Architettura IPsec — RFC 4301
- L2TP protetto da IPsec — RFC 3193
- TLS 1.3 — RFC 8446
- Microsoft — protocolli VPN
- IKEv2 — RFC 7296
Schema originale SARCTE
Correzioni di questa edizione
Rimossa la dipendenza dalla fonte a qualità 2; contenuto ricostruito senza alzare il punteggio legacy.
La versione precedente e i punteggi delle sue fonti restano nell’archivio interno. Il nuovo testo non dipende dalle vecchie immagini.