SARCTE-KB-MAN-053 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Risorse OSINT per la Ricognizione
1. Scopo e Ambito
Il presente manuale raccoglie un singolo Knowledge Object (KO) contenente un elenco referenziale di motori di ricerca e servizi pubblici di terze parti utilizzati in attività di OSINT (Open Source Intelligence) e threat intelligence, classificato dalla SARCTE Documentation Factory a partire da un'infografica di terze parti (RUN-20260722-001, Batch1). Lo scopo è fornire un catalogo nominale di servizi pubblici disponibili come riferimento per attività di ricognizione difensiva e threat intelligence. Il manuale elenca esclusivamente nomi di servizi pubblici e la relativa categoria funzionale, così come classificato a monte dal processo di ingestion: non contiene, e non deve essere esteso a contenere, procedure d'attacco, exploit o tecniche di evasione.
2. Descrizione Tecnica
Il KO disponibile è un elenco numerato di 24 motori di ricerca e servizi OSINT pubblici, ciascuno associato a una categoria funzionale (es. ricerca server, dork di Google, reti WiFi, ricerca codice, threat intelligence, indirizzi email, superficie di attacco, ricerca certificati, vulnerabilità). Il contenuto ha valore puramente referenziale/di catalogo: il campo notes del KO conferma esplicitamente che si tratta di un "elenco nominale di servizi pubblici di terze parti (OSINT/threat intel); non contiene procedure d'attacco, exploit o tecniche di evasione — coerente con il vincolo di contenuto." Il livello tecnico è Advanced e presuppone fondamenti di OSINT e ricognizione.
3. Contenuto per Argomento
KO-B1-012 — Search Engines for Pentesters — Reference List
Descrizione: Elenco di 24 motori di ricerca/servizi OSINT pubblici utilizzati in attività di penetration testing e threat intelligence (Shodan, Censys, crt.sh, ecc.), con categoria funzionale per ciascuno.
Estratto OCR: "#SEARCH ENGINES FOR PENTESTERS. Elenco numerato 1-24: shodan.io (Server), google.com (Dorks), wigle.net (WiFi Networks), grep.app (Codes Search), app.binaryedge (Threat Intelligence), onyphe.io (Server), viz.greynoise.io (Threat Intelligence), censys.io (Server), hunter.io (Email Addresses), fofa.info (Threat Intelligence), zoomeye.org (Threat Intelligence), leakix.net (Threat Intelligence), intelx.io (OSINT), app.netlas.io (Attack Surface), searchcode.com (Codes Search), urlscan.io (Threat Intelligence), publicwww.com (Codes Search), fullhunt.io (Attack Surface), socradar.io (Threat Intelligence), binaryedge.io (Attack Surface), ivre.rocks (Server), crt.sh (Certificate Search), vulners.com (Vulnerabilities), pulsedive.com (Threat Intelligence)."
Tecnologie/tool citati: Shodan, Google Dorks, Wigle.net, grep.app, BinaryEdge, Onyphe, GreyNoise, Censys, Hunter.io, FOFA, ZoomEye, LeakIX, Intelx.io, Netlas.io, urlscan.io, PublicWWW, FullHunt, SOCRadar, IVRE, crt.sh, Vulners, Pulsedive.
4. Terminologia e Riferimenti Tecnici
| Servizio | Categoria funzionale (come da fonte) |
|---|---|
| shodan.io | Server |
| google.com (Dorks) | Ricerca avanzata |
| wigle.net | WiFi Networks |
| grep.app | Codes Search |
| app.binaryedge / binaryedge.io | Threat Intelligence / Attack Surface |
| onyphe.io | Server |
| viz.greynoise.io | Threat Intelligence |
| censys.io | Server |
| hunter.io | Email Addresses |
| fofa.info | Threat Intelligence |
| zoomeye.org | Threat Intelligence |
| leakix.net | Threat Intelligence |
| intelx.io | OSINT |
| app.netlas.io | Attack Surface |
| searchcode.com | Codes Search |
| urlscan.io | Threat Intelligence |
| publicwww.com | Codes Search |
| fullhunt.io | Attack Surface |
| socradar.io | Threat Intelligence |
| ivre.rocks | Server |
| crt.sh | Certificate Search |
| vulners.com | Vulnerabilities |
| pulsedive.com | Threat Intelligence |
5. Prerequisiti e Livello Tecnico
| KO ID | Livello Tecnico | Prerequisiti |
|---|---|---|
| KO-B1-012 | Advanced | Fondamenti di OSINT e ricognizione |
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da un'infografica di terze parti reperita tramite acquisizione screenshot. Non costituisce contenuto originale SARCTE. Ogni servizio elencato è un prodotto/servizio pubblico di terze parti indipendenti da SARCTE; l'elenco ha valore puramente informativo.
| KO ID | Watermark/attribuzione rilevata |
|---|---|
| KO-B1-012 | Nessun brand esplicito rilevato (hashtag "#SEARCH ENGINES FOR PENTESTERS") |
8. Documenti Correlati
guida_panoramica_minacce_informatiche.md— tematicamente contiguo su cybersecurity/threat intelligence.guida_strumenti_per_sviluppatori.md— cita librerie Python per threat intelligence (stix2, MISP-Python) complementari ai servizi qui elencati.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
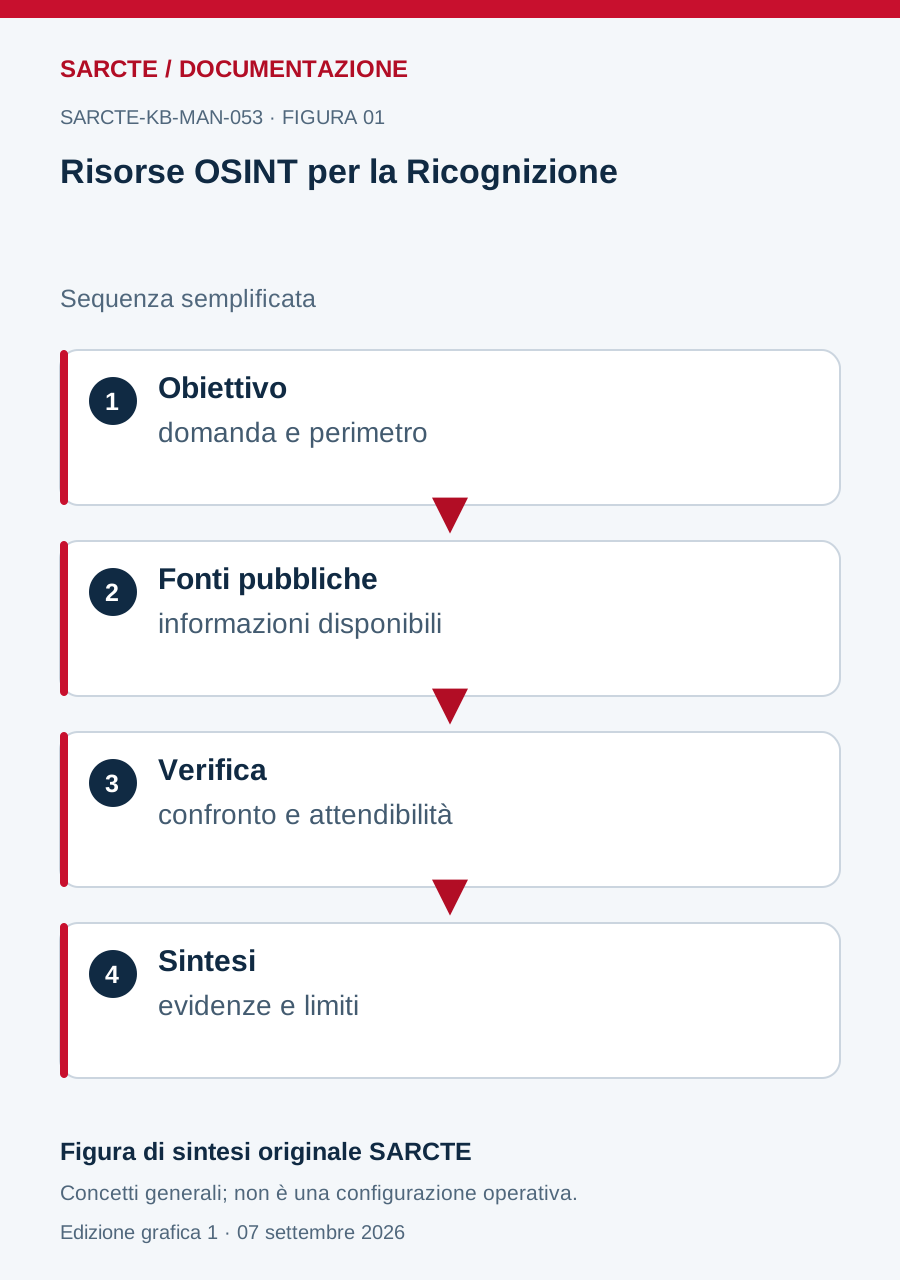
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.