SARCTE-KB-MAN-044 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Percorsi di Carriera Cybersecurity (Certificazioni)
1. Scopo e Ambito
Il presente manuale raccoglie sette Knowledge Object (KO) provenienti da una serie di dieci infografiche del brand "CyberKid" dedicate ai percorsi di carriera in ambito cybersecurity e alle relative certificazioni professionali. Lo scopo è fornire al personale SARCTE coinvolto in formazione, orientamento professionale e pianificazione di percorsi di crescita tecnica un riferimento sintetico su certificazioni, competenze e strumenti associati a ciascun ruolo. Il manuale ha finalità puramente informativa/orientativa e non costituisce un piano formativo ufficiale SARCTE.
Il cluster di KO copre 7 delle 10 slide originali della serie; le slide 5, 6 e 7 (verosimilmente dedicate ai percorsi Blue Team, DFIR e Cloud Security, come indicato dalla slide di copertina KO-B5-013) non sono presenti nel bundle sorgente e pertanto non sono trattate in questo documento.
2. Descrizione Tecnica
La serie descrive otto percorsi di carriera in cybersecurity (SOC Analyst, Penetration Tester, Red Team, Blue Team, DFIR, Cloud Security, Malware Analyst, Security Engineer), di cui il presente cluster copre direttamente SOC Analyst, Penetration Tester, Red Team, Malware Analyst e Security Engineer, oltre a una slide di copertina e una slide di riepilogo trasversale. Per ciascun percorso trattato, la fonte riporta in modo sintetico: le principali certificazioni di riferimento, le competenze chiave richieste e gli strumenti/tecnologie tipicamente utilizzati nel ruolo.
I contenuti si limitano a nomi di certificazioni, competenze e strumenti, senza alcuna procedura operativa, comando o tecnica di attacco/evasione: anche per i percorsi Penetration Tester e Red Team, la fonte cita strumenti (es. Kali Linux, Nmap, Burp Suite, Metasploit Framework, BloodHound, Cobalt Strike) esclusivamente come riferimento nominale, senza sintassi operativa. Questo manuale mantiene lo stesso livello di astrazione, catalogando gli strumenti come riferimento e non riportando alcuna istruzione d'uso.
3. Contenuto per Argomento
3.1 KO-B5-013 — Best Cybersecurity Certifications by Career Path (2026) - 1/10
Descrizione: Slide di copertina (1 di 10) della serie, con elenco degli otto ruoli trattati.
Estratto OCR: "Brand 'CyberKid'. Titolo: 'BEST CYBERSECURITY CERTIFICATIONS BY CAREER PATH (2026)'. 8 percorsi: SOC Analyst, Penetration Tester, Red Team, Blue Team, DFIR, Cloud Security, Malware Analyst, Security Engineer. Handpicked/Career Focused/Future Ready/Trusted."
Tecnologie/tool citati: Nessuno specifico (slide introduttiva).
3.2 KO-B5-014 — Career Path: SOC Analyst - 2/10
Descrizione: Slide 2 di 10: 5 certificazioni consigliate, competenze chiave, strumenti utilizzati per il ruolo di SOC Analyst.
Estratto OCR: "CAREER PATH: SOC ANALYST. TOP CERTS: Security+, CySA+, BTL1, Google Cybersecurity Certificate, Microsoft SC-200. SKILLS: Threat Detection, SIEM, Incident Response. TOOLS: Splunk, Sentinel, Wireshark, KQL, TheHive."
Tecnologie/tool citati: CompTIA Security+, CompTIA CySA+, BTL1, Google Cybersecurity Certificate, Microsoft SC-200, Splunk, Microsoft Sentinel, Wireshark, TheHive.
3.3 KO-B5-015 — Career Path: Penetration Tester - 3/10
Descrizione: Slide 3 di 10: attività tipiche, 5 certificazioni, competenze chiave, strumenti popolari per il ruolo di Penetration Tester.
Estratto OCR: "CAREER PATH: PENETRATION TESTER. TOP CERTS: eJPT, PNPT, OSCP, OSWE, CRTO. SKILLS: Reconnaissance, Enumeration, Exploitation, Privilege Escalation, Reporting. TOOLS: Kali Linux, Nmap, Burp Suite, Metasploit, BloodHound."
Tecnologie/tool citati: eJPT, PNPT, OSCP, OSWE, CRTO, Kali Linux, Nmap, Burp Suite, Metasploit Framework, BloodHound. Nota: strumenti citati solo come riferimento nominale, nessuna procedura operativa nella fonte.
3.4 KO-B5-016 — Career Path: Red Team - 4/10
Descrizione: Slide 4 di 10: attività tipiche, certificazioni principali e opzionali, competenze chiave, strumenti popolari per il ruolo Red Team.
Estratto OCR: "CAREER PATH: RED TEAM. TOP CERTS: CRTO, CRTO II, OSCP, OSEP, PNPT (+OSWE/OSED/CARTP/GXPN). SKILLS: Reconnaissance, Exploitation, Privilege Escalation, Lateral Movement, Evasion & Stealth. TOOLS: Kali Linux, Metasploit, Cobalt Strike, BloodHound."
Tecnologie/tool citati: CRTO, CRTO II, OSCP, OSEP, PNPT, Kali Linux, Cobalt Strike, BloodHound. Nota: la categoria "Evasion & Stealth" è citata solo come etichetta di competenza, senza tecniche dettagliate nella fonte.
3.5 KO-B5-020 — Career Path: Malware Analyst - 8/10
Descrizione: Slide 8 di 10: attività tipiche, 5 certificazioni, competenze chiave, strumenti/framework popolari per il ruolo Malware Analyst.
Estratto OCR: "CAREER PATH: MALWARE ANALYST. TOP CERTS: GCMA, GREM, eCIR, OSCE3, SANS SEC599. SKILLS: Reverse Engineering, Static/Dynamic Analysis, Disassembly, Debugging, Threat Intelligence. TOOLS: IDA Pro, Ghidra, x64dbg, Wireshark, Cuckoo Sandbox, YARA."
Tecnologie/tool citati: GCMA, GREM, eCIR, OSCE3, SANS SEC599, IDA Pro, Ghidra, x64dbg, Cuckoo Sandbox, YARA. Nota: solo elenco di certificazioni/strumenti, nessuna tecnica di analisi malware dettagliata nella fonte.
3.6 KO-B5-021 — Career Path: Security Engineer - 9/10
Descrizione: Slide 9 di 10: attività tipiche, 5 certificazioni, competenze chiave, strumenti/tecnologie per il ruolo Security Engineer.
Estratto OCR: "CAREER PATH: SECURITY ENGINEER. TOP CERTS: Security+, CySA+, SC-200, AWS Security Specialty, CISSP. SKILLS: Security Architecture, Automation, IAM, Monitoring, Compliance, Risk Management. TOOLS: Terraform, Ansible, Docker, Kubernetes, SIEM, Azure, AWS, Splunk."
Tecnologie/tool citati: CompTIA Security+, CompTIA CySA+, Microsoft SC-200, AWS Security Specialty, CISSP, Terraform, Ansible, Docker, Kubernetes.
3.7 KO-B5-022 — Career Path: Secure Your Future - 10/10
Descrizione: Slide finale (10 di 10) con riepilogo trasversale delle migliori certificazioni cybersecurity, motivazioni, competenze chiave e strumenti comuni a tutti i percorsi.
Estratto OCR: "CAREER PATH: SECURE YOUR FUTURE. WHY GET CERTIFIED. TOP CERTS ACROSS ALL PATHS: Security+, CySA+, CEH v13, CISSP, AWS Security Specialty. SKILLS: Network Security, Threat Detection, Incident Response, Security Architecture, Risk Management. TOOLS: Wireshark, Nmap, Splunk, Kali Linux, Wazuh, Docker, Sentinel."
Tecnologie/tool citati: CompTIA Security+, CompTIA CySA+, CEH v13, CISSP, AWS Security Specialty, Wireshark, Nmap, Splunk, Kali Linux, Wazuh.
4. Terminologia e Riferimenti Tecnici
| Certificazione/Strumento | Categoria |
|---|---|
| CompTIA Security+, CySA+ | Certificazione base/intermedia |
| BTL1, Google Cybersecurity Certificate, Microsoft SC-200 | Certificazione |
| eJPT, PNPT, OSCP, OSWE, CRTO, CRTO II, OSEP | Certificazione offensive security |
| GCMA, GREM, eCIR, OSCE3, SANS SEC599 | Certificazione reverse engineering/forensics |
| AWS Security Specialty, CISSP, CEH v13 | Certificazione avanzata/cloud |
| Splunk, Microsoft Sentinel, Wireshark, TheHive, Wazuh | Strumento SIEM/monitoraggio (riferimento nominale) |
| Kali Linux, Nmap, Burp Suite, Metasploit Framework, BloodHound, Cobalt Strike | Strumento (riferimento nominale, nessuna procedura) |
| IDA Pro, Ghidra, x64dbg, Cuckoo Sandbox, YARA | Strumento reverse engineering (riferimento nominale) |
| Terraform, Ansible, Docker, Kubernetes | Strumento automazione/infrastruttura |
5. Prerequisiti e Livello Tecnico
Il cluster copre un intervallo da Beginner (slide di copertina e riepilogo) a Advanced (Penetration Tester, Red Team, Malware Analyst). I prerequisiti indicati nelle fonti includono: cybersecurity di base e TCP/IP (SOC Analyst); TCP/IP, Linux, sicurezza di base (Penetration Tester); OSCP o equivalente, reti, Windows/Linux (Red Team); reverse engineering di base, Windows/Linux (Malware Analyst); reti, sistemi operativi, cloud/DevOps di base (Security Engineer).
6. Fonti e Provenienza
| KO ID | Watermark/Attribuzione rilevata |
|---|---|
| KO-B5-013 | Brand "CyberKid" (handle CYBERKID1987) |
| KO-B5-014 | CyberKid |
| KO-B5-015 | CyberKid |
| KO-B5-016 | CyberKid |
| KO-B5-020 | CyberKid |
| KO-B5-021 | CyberKid |
| KO-B5-022 | CyberKid |
Il materiale è integralmente di provenienza terza (serie social "CyberKid"), non originale SARCTE. La serie originale conta 10 slide; le slide 5/10, 6/10 e 7/10 (Blue Team, DFIR, Cloud Security) non risultano incluse nel bundle sorgente elaborato e non sono pertanto documentate in questo manuale — gap segnalato in sezione 9.
8. Documenti Correlati
Nessuno identificato in questa generazione.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
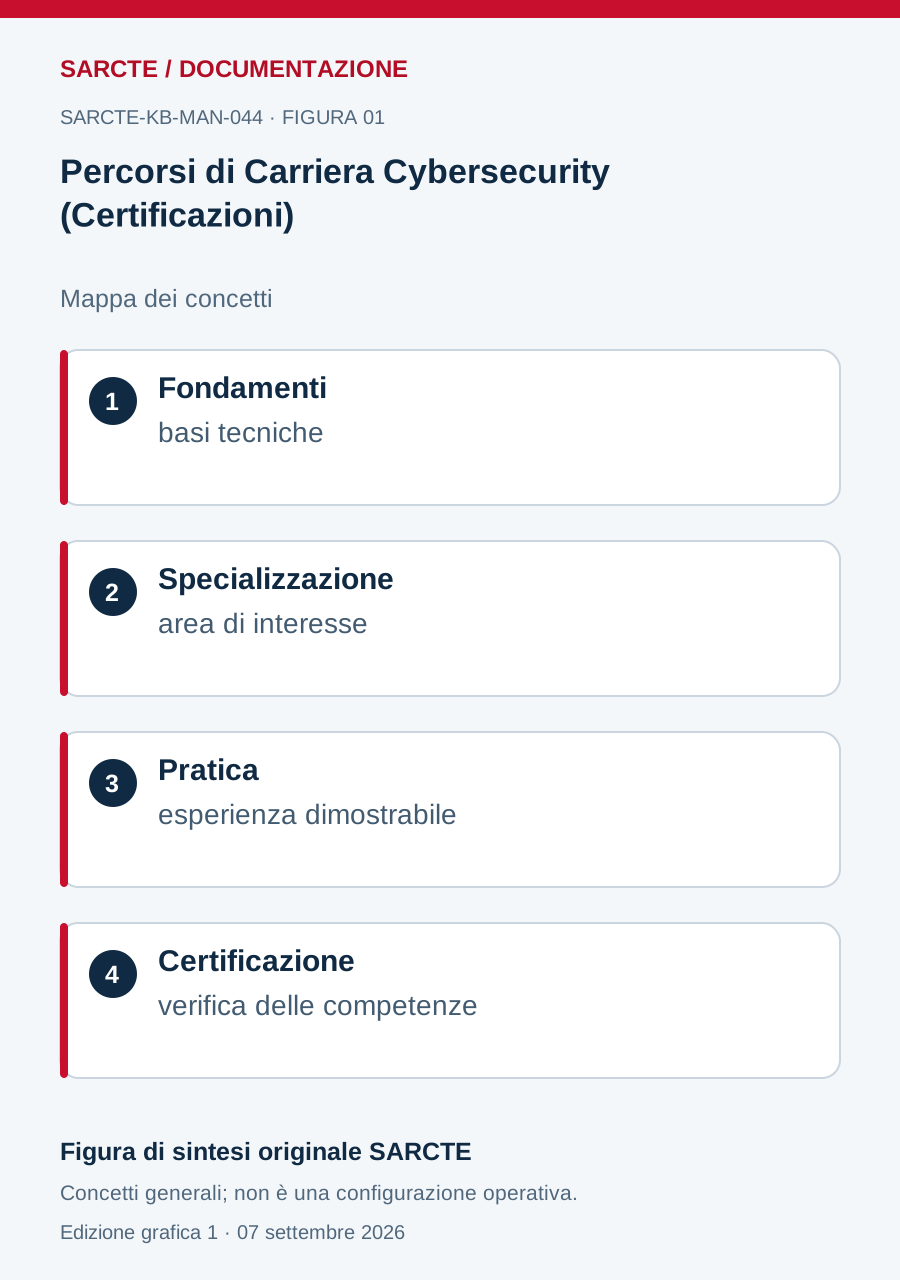
Schema originale SARCTE
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.