SARCTE-KB-MAN-042 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Linux Performance and Tracing Toolkit
1. Scopo e Ambito
Il presente manuale raccoglie una serie coerente di 3 Knowledge Object (KO) dedicati agli strumenti di osservabilità e tracing su Linux (performance tools classici, bcc/BPF, bpftrace/eBPF), classificati dalla SARCTE Documentation Factory a partire da diagrammi tecnici di fonte autorevole e attribuita (Brendan Gregg e progetto iovisor/bcc su GitHub), ingeriti in RUN-20260722-001, Batch1. Lo scopo è fornire una mappa di riferimento degli strumenti disponibili per l'analisi delle performance dello stack Linux (dalle applicazioni al kernel, fino a CPU/DRAM), utile per attività di troubleshooting avanzato e formazione tecnica su amministrazione Linux.
2. Descrizione Tecnica
Il cluster è costituito da una serie di 3 diagrammi complementari dello stesso genere (full-stack map degli strumenti di osservabilità Linux), ciascuno riferito a una diversa generazione tecnologica:
- Una mappa generale degli strumenti di performance/observability Linux "classici" (strace, ltrace, perf, Ftrace, LTTng, iostat, vmstat, tcpdump, top, atop, ecc.), organizzata per livello dello stack (Applications, System Libraries, System Call Interface, VFS/Sockets/Scheduler, Device Drivers, CPU/DRAM), a cura di Brendan Gregg (2021) — KO-B1-018.
- Una mappa degli strumenti di tracing basati su bcc/BPF (progetto open source iovisor/bcc, 2018), con decine di tool specifici per filesystem, applicazioni, scheduler, memoria e rete (opensnoop, execsnoop, biolatency, tcplife, ecc.) — KO-B1-019.
- Una mappa degli strumenti bpftrace/eBPF di terza generazione (Brendan Gregg, inizio 2019), che copre gli stessi livelli dello stack con tool più recenti (writeback, xfsdist, tcpdrop, oomkill, ecc.) — KO-B1-020.
I tre KO sono esplicitamente collegati tra loro nel campo related_knowledge_objects e condividono lo stesso manual_candidate originale, confermando l'appartenenza a un'unica serie editoriale. Tutti e tre sono classificati come Advanced e con quality_score massimo (5), in virtù della fonte autorevole e attribuita.
3. Contenuto per Argomento
KO-B1-018 — Linux Performance Observability Tools — Full Stack Map (Brendan Gregg)
Descrizione: Mappa dello stack Linux (Applications → System Libraries → System Call Interface → VFS/Sockets/Scheduler → Device Drivers → CPU/DRAM) con gli strumenti di osservabilità applicabili a ciascun livello, di Brendan Gregg (2021).
Estratto OCR: "Linux Performance Observability Tools — brendangregg.com/linuxperf.html, 2021. Strumenti mappati per livello: strace/ltrace/opensnoop/lsof/fatrace/filelife/pcstat (VFS/Applications), perf/Ftrace/LTTng/BCC/bpftrace (full-stack, doppia freccia), ss/nstat/execsnoop/mpstat/profile/runqlen/offcputime/softirqs (Scheduler), gethostlatency, turbostat/showboost/rdmsr (CPU), top/atop/ps/pidstat/vmstat/slabtop/free (Virtual Memory), hardirqs/criticalstat, mdflush/tiptop/tcpdump/tcplife/tcpretrans/udpconnect (I/O), sar/proc/dmesg/dstat (Various), nicstat/netstat/ip (Network Controller), tiptop/perf (DRAM/CPU), numastat (DRAM), ethtool/snmpget/lldptool (Port), iostat/biosnoop/biolatency/biotop/blktrace (I/O Controller/Disk)."
Tecnologie/tool citati: strace, ltrace, perf, Ftrace, LTTng, BCC, bpftrace, iostat, vmstat, tcpdump, top, atop.
KO-B1-019 — Linux bcc/BPF Tracing Tools — Full Stack Map (iovisor/bcc)
Descrizione: Mappa dello stack Linux con gli strumenti di tracing basati su bcc/BPF applicabili a ciascun livello (Applications, System Libraries, VFS, Scheduler, Device Drivers), fonte github.com/iovisor/bcc (2018).
Estratto OCR: "Linux bcc/BPF Tracing Tools — https://github.com/iovisor/bcc#tools 2018. Strumenti per livello: filetop/filelife/fileslower/vfscount/vfsstat, opensnoop/statsnoop/syncsnoop, cachestat/cachetop/dcstat/dcsnoop/mountsnoop (VFS/Filesystem), c/java/node/php/python/ruby (Applications), mysqld_qslower/bashreadline (App Libraries), ucalls/uflow/ugc/uobjnew/ustat/uthreads (System Libraries), gethostlatency/memleak/sslsniff, syscount/killsnoop, execsnoop/pidpersec, cpudist/runqlat/runqlen/deadlock_detector/cpuunclaimed, offcputime/wakeuptime/offwaketime, softirqs, oomkill/memleak/slabratetop (Scheduler/VM), trace/argdist/funccount/funcslower/funclatency/stackcount/profile (full-stack), mdflush, btrfsdist/btrfsslower/ext4dist/ext4slower/xfsdist/xfsslower/zfsdist/zfsslower, biotop/biosnoop/biolatency/bitesize, hardirqs/ttysnoop, tcptop/tcplife/tcptracer/tcpconnect/tcpaccept/tcpconnlat/tcpretrans, llcstat/profile (CPU/DRAM)."
Tecnologie/tool citati: bcc, BPF, eBPF.
KO-B1-020 — bpftrace/eBPF Tools — Full Stack Map (Brendan Gregg, 2019)
Descrizione: Terzo diagramma della serie: mappa dello stack Linux con gli strumenti bpftrace/eBPF applicabili a ciascun livello, di Brendan Gregg (early 2019, github.com/iovisor/bpftrace).
Estratto OCR: "bpftrace/eBPF Tools — Diagram by Brendan Gregg, early 2019, https://github.com/iovisor/bpftrace. Strumenti per livello: opensnoop/statsnoop/syncsnoop, bashreadline, gethostlatency (Applications/Runtimes/System Libraries), syscount/killsnoop, vfscount/vfsstat (VFS), writeback, xfsdist (File Systems), mdflush (Volume Manager), biosnoop/biolatency/bitesize (Block Device), tcpconnect/tcpaccept/tcpretrans/tcpdrop (IP), execsnoop/pidpersec, cpuwalk/runqlat/runqlen, offcputime (Scheduler), oomkill (Virtual Memory). Colonna 'Other: capable'."
Tecnologie/tool citati: bpftrace, eBPF.
4. Terminologia e Riferimenti Tecnici
| Tecnologia/Protocollo/Tool | KO che lo citano |
|---|---|
| strace / ltrace | KO-B1-018 |
| perf / Ftrace / LTTng | KO-B1-018 |
| BCC / bcc | KO-B1-018, KO-B1-019 |
| bpftrace | KO-B1-018, KO-B1-020 |
| eBPF / BPF | KO-B1-019, KO-B1-020 |
| iostat / vmstat / top / atop | KO-B1-018 |
| tcpdump | KO-B1-018 |
5. Prerequisiti e Livello Tecnico
| KO ID | Livello Tecnico | Prerequisiti |
|---|---|---|
| KO-B1-018 | Advanced | Amministrazione Linux avanzata, Concetti di kernel e syscall |
| KO-B1-019 | Advanced | Amministrazione Linux avanzata, Concetti di kernel e syscall, KO-B1-018 |
| KO-B1-020 | Advanced | Amministrazione Linux avanzata, Concetti di kernel e syscall, KO-B1-018, KO-B1-019 |
Il manuale è di livello Advanced e richiede solide basi di amministrazione Linux e comprensione dei concetti di kernel e system call. La progressione consigliata segue l'ordine KO-B1-018 → KO-B1-019 → KO-B1-020, come indicato dai prerequisiti incrociati tra i KO.
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da diagrammi tecnici di terze parti reperiti tramite acquisizione screenshot. A differenza di altri cluster del programma di ingestion, la fonte è qui attribuita e autorevole (Brendan Gregg, brendangregg.com; progetto open source iovisor su GitHub), ma il documento resta comunque materiale aggregato, non contenuto originale SARCTE.
| KO ID | Watermark/attribuzione rilevata |
|---|---|
| KO-B1-018 | Brendan Gregg — brendangregg.com/linuxperf.html (2021) |
| KO-B1-019 | github.com/iovisor/bcc (2018) |
| KO-B1-020 | Brendan Gregg — github.com/iovisor/bpftrace (early 2019) |
8. Documenti Correlati
Nessuno identificato in questa generazione.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
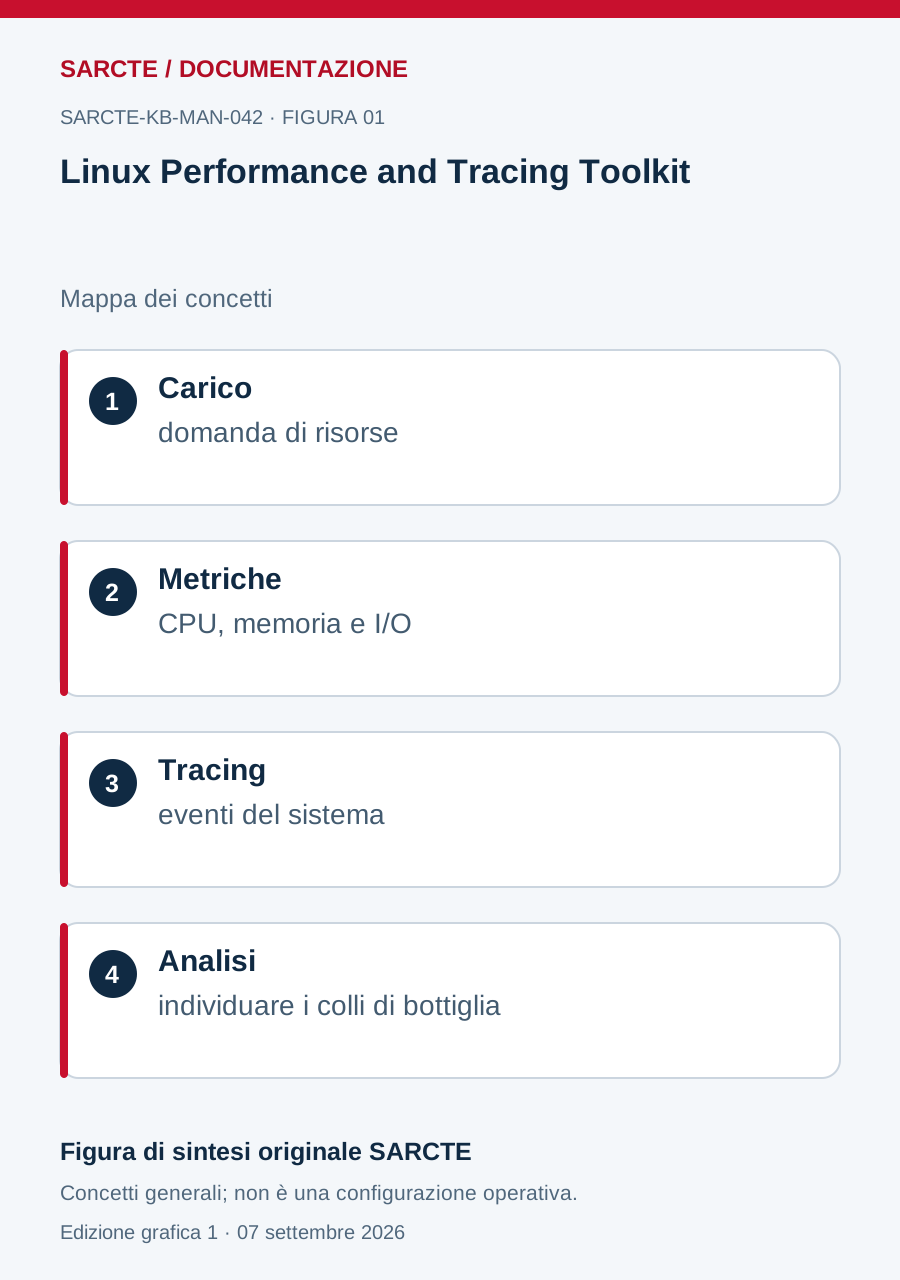
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.