SARCTE-KB-MAN-039 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Strumenti per Sviluppatori
1. Scopo e Ambito
Il presente manuale raccoglie 2 Knowledge Object (KO) eterogenei relativi a strumenti per sviluppatori, classificati dalla SARCTE Documentation Factory a partire da infografiche tecniche di terze parti (RUN-20260722-002, Batch5 e Batch7). Lo scopo è fornire un riferimento sintetico su funzionalità avanzate di Git e su un catalogo di librerie Python rilevanti per l'automazione della sicurezza, utile a supporto della formazione tecnica per personale di sviluppo. Il documento cataloga nomi di comandi e librerie citati nelle fonti; non introduce procedure d'attacco né sintassi operativa oltre a quanto riportato nell'estratto OCR originale.
2. Descrizione Tecnica
Il cluster copre due argomenti distinti ma entrambi riconducibili alla categoria "strumenti per sviluppatori":
- Funzionalità avanzate di Git oltre il controllo di versione base: rebase interattivo per la pulizia della cronologia commit,
git bisectper la ricerca binaria di bug,git stashper il context switching,git reflogper il recupero di commit persi,git worktreeper lavorare su più branch in parallelo, con esempio di visualizzazione grafica della cronologia (git log --graph) (KO-B5-027). - Un catalogo di librerie Python organizzate per area funzionale rilevante alla sicurezza informatica: networking/scanning, web security, exploitation/testing, data analysis/forensics, crittografia, malware analysis, threat intelligence, automazione, logging/monitoring, con relativi comandi di installazione via pip (KO-B7-020).
Il KO-B7-020 cataloga nomi di librerie (incluse alcune orientate a penetration testing, come pwntools e Impacket) esclusivamente a livello nominale/di riferimento, senza alcuna procedura d'uso, exploit o sintassi di attacco: il campo notes del KO stesso conferma che si tratta di un "catalogo di nomi librerie/comandi pip install standard, nessuna procedura di attacco dettagliata".
3. Contenuto per Argomento
KO-B5-027 — Git is Not Just Version Control. It's a Time Machine.
Descrizione: Cheat sheet avanzata su Git: interactive rebase, git bisect, git stash, git reflog, git worktree, con esempi di comandi e output, più esempio di git log --graph.
Estratto OCR: "INTERACTIVE REBASE: git rebase -i HEAD~7, squash commit messy in clean. GIT BISECT: ricerca binaria bug in commit, git bisect start/bad/good. GIT STASH: git stash push/pop per context switch. GIT REFLOG: recupero commit persi con git reflog + git reset --hard. GIT WORKTREE: lavorare su più branch contemporaneamente. GIT LOG --GRAPH esempio con branch main/feature/hotfix/dev."
Tecnologie/tool citati: Git, git rebase, git bisect, git stash, git reflog, git worktree, git log.
KO-B7-020 — Python Libraries Every Security Professional Should Know
Descrizione: Infografica che cataloga librerie Python per la sicurezza informatica, organizzate in 9 categorie, con combinazioni popolari e comandi di installazione pip.
Estratto OCR: "9 categorie: Networking/Scanning (Scapy, python-nmap, Netmiko), Web Security (Requests, BeautifulSoup4, Selenium), Exploitation/Testing (pwntools, Impacket, SQLAlchemy), Data Analysis/Forensics (pandas, NumPy, PyForensics), Cryptography (cryptography, PyCryptodome, hashlib), Malware Analysis (pefile, yara-python, Capstone), Threat Intelligence (stix2, MISP-Python, virustotal-python), Automation (Paramiko, Fabric, Click), Logging/Monitoring (logging, ELK-Python, prometheus_client). QUICK INSTALL: pip install (elenco librerie)."
Tecnologie/tool citati: Python, Scapy, python-nmap, Netmiko, Requests, BeautifulSoup4, Selenium, pwntools, Impacket, SQLAlchemy, pandas, cryptography, PyCryptodome, yara-python, Capstone, stix2, Paramiko, Fabric, Click.
Nota: questi nomi sono riportati esclusivamente come catalogo referenziale di librerie esistenti citate nella fonte; nessun comando di utilizzo oltre a pip install <nome libreria> è presente nella fonte o riportato in questo manuale.
4. Terminologia e Riferimenti Tecnici
| Tecnologia/Protocollo/Tool | KO che lo citano |
|---|---|
| Git | KO-B5-027 |
| Python | KO-B7-020 |
| Scapy / python-nmap / Netmiko | KO-B7-020 |
| Requests / BeautifulSoup4 / Selenium | KO-B7-020 |
| pwntools / Impacket / SQLAlchemy | KO-B7-020 |
| pandas / cryptography / PyCryptodome | KO-B7-020 |
| yara-python / Capstone | KO-B7-020 |
| stix2 / Paramiko / Fabric / Click | KO-B7-020 |
5. Prerequisiti e Livello Tecnico
| KO ID | Livello Tecnico | Prerequisiti |
|---|---|---|
| KO-B5-027 | Advanced | Git di base (commit, branch, checkout) |
| KO-B7-020 | Intermediate | Python di base, Cybersecurity |
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da infografiche di terze parti reperite tramite acquisizione screenshot. Non costituisce contenuto originale SARCTE.
| KO ID | Watermark/attribuzione rilevata |
|---|---|
| KO-B5-027 | Nessun watermark rilevato |
| KO-B7-020 | Nessun watermark esplicito rilevato |
8. Documenti Correlati
guida_automazione_e_scripting_per_la_sicurezza.md— tematicamente contiguo su scripting per la sicurezza.risorse_osint_per_la_ricognizione.md— riferimenti a strumenti/servizi complementari citati nel catalogo librerie Python (threat intelligence).
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
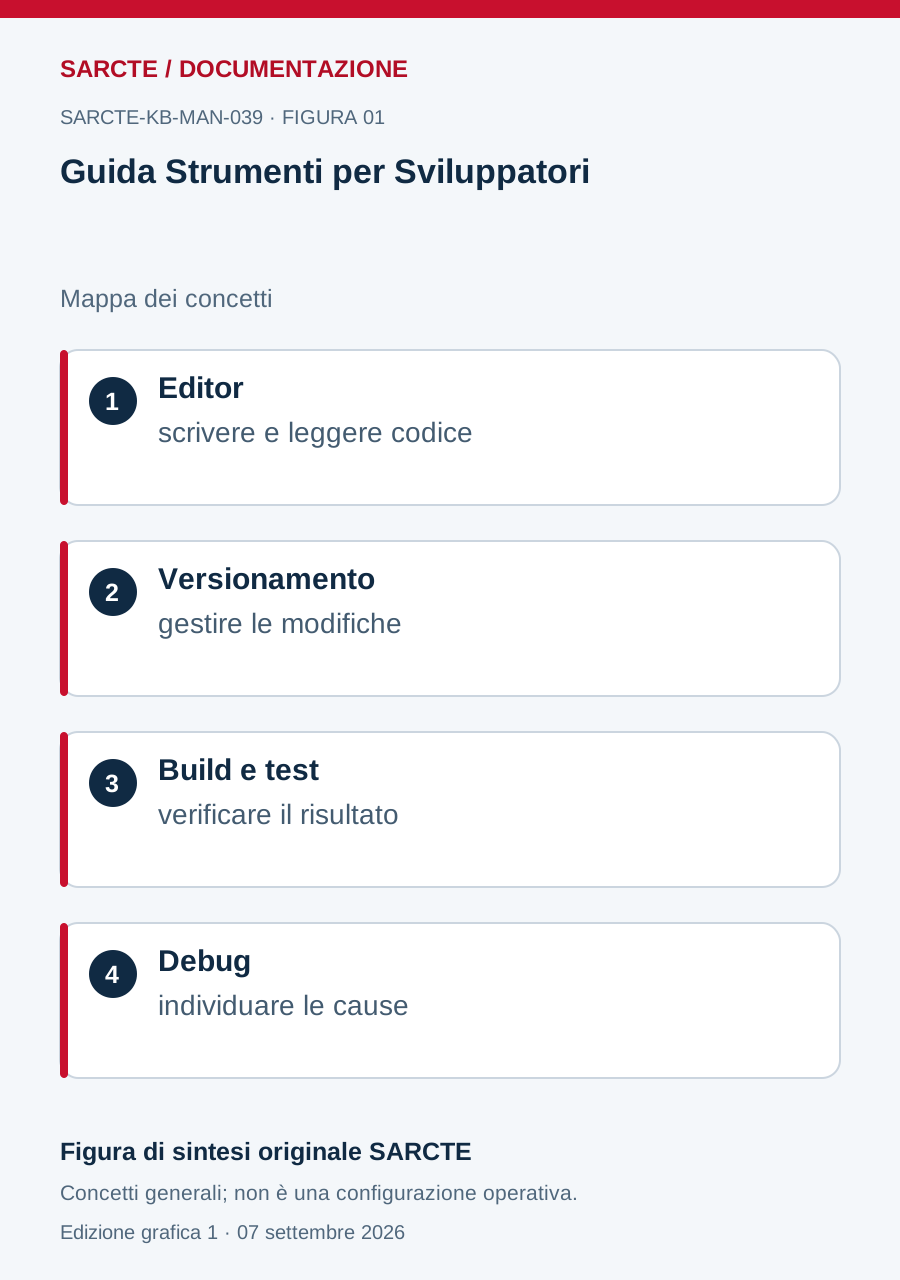
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.