SARCTE-KB-MAN-036 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Sicurezza Layer 2 Cisco
1. Scopo e Ambito
Il presente manuale raccoglie i Knowledge Object (KO) relativi a meccanismi di sicurezza e ridondanza Layer 2 su apparati Cisco, acquisiti dalla Documentation Factory SARCTE tramite ingestione di infografiche didattiche di terze parti. Copre Spanning Tree Protocol (STP), DHCP Snooping, Port Security ed EtherChannel/vPC, a supporto di formazione tecnica e consultazione di riferimento su switching sicuro e ridondato.
Il manuale non descrive infrastruttura SARCTE reale né contiene procedure di attacco: i riferimenti a minacce (rogue DHCP, MAC flooding) sono trattati esclusivamente dal punto di vista difensivo/di mitigazione, coerentemente con il contenuto delle fonti.
2. Descrizione Tecnica
Il cluster aggrega 4 KO Advanced/Intermediate sul dominio Layer 2 Security: un laboratorio dettagliato su Spanning Tree Protocol (ruoli porta, stati, struttura BPDU, configurazione Cisco IOS), un'infografica su DHCP Snooping come contromisura contro server DHCP non autorizzati, un'infografica su Port Security con le tre modalità di violazione (Protect, Restrict, Shutdown), e un confronto tra EtherChannel e vPC per la ridondanza dei collegamenti Layer 2.
Tutti i KO trattano meccanismi di protezione/difesa dello switching Layer 2, senza fornire sintassi di attacco: coerentemente con il vincolo di fedeltà alla fonte, il manuale cataloga solo le funzionalità di sicurezza e i relativi comandi di configurazione difensiva presenti nelle infografiche originali.
3. Contenuto per Argomento
KO-B5-004 — STP Lab - Spanning Tree Protocol
Laboratorio didattico dettagliato su STP: topologia con tre switch Cisco 3560 e due PC, ruoli delle porte, tabella risultati dopo convergenza, stati porta, struttura pacchetto BPDU e comandi Cisco IOS.
Estratto OCR: "Titolo: 'STP LAB' (Cyber Edge). Topologia SW1(Root)/SW2/SW3 con costi porta. Ruoli: Root Bridge, Root Port, Designated Port, Blocked Port. Tabella risultati convergenza per switch/porta. Stati: Forwarding/Learning/Listening/Blocking. Struttura BPDU (campi/byte). Config Cisco IOS: spanning-tree vlan priority, root primary. Comandi verifica show spanning-tree."
Tecnologie/tool citati: Cisco IOS, STP, Cisco Catalyst 3560, BPDU.
KO-B7-002 — DHCP Snooping - Stop Rogue DHCP Attacks
Infografica Cyber Edge/Cisco CCNA che illustra il funzionamento del DHCP Snooping, funzione di sicurezza Layer 2 che impedisce a server DHCP non autorizzati di assegnare IP sulla rete.
Estratto OCR: "Titolo: DHCP Snooping - Stop Rogue DHCP Attacks. Blocca server DHCP non autorizzati costruendo un database di risposte fidate. Legit DHCP Server via trusted port, rogue DHCP server via untrusted port bloccato. HOW IT WORKS: monitora messaggi DHCP, costruisce database binding, valida messaggi, blocca quelli non validi. BEST PRACTICES: fidarsi solo della porta del server legittimo, verificare binding, abilitare su tutti gli switch, usare con IP Source Guard e DAI."
Tecnologie/tool citati: Cisco, DHCP Snooping, IP Source Guard, DAI.
Nota: contenuto esclusivamente difensivo (contromisura), nessuna sintassi di attacco riportata nella fonte.
KO-B7-010 — Port Security - Protect Your Switch Ports
Infografica Cyber Edge/Cisco CCNA sulla funzione Port Security, che limita il numero di indirizzi MAC ammessi su una porta switch per prevenire accessi non autorizzati e MAC flooding, con le modalità di violazione (Protect, Restrict, Shutdown).
Estratto OCR: "Port Security limita MAC ammessi su porta switch. Authorized devices (MAC esempio) su Secure Port; Unauthorized Device bloccato. HOW IT WORKS: apprende MAC, imposta massimo ammesso, blocca MAC sconosciuti. VIOLATION MODES: Protect (scarta pacchetti, porta attiva), Restrict (scarta e logga violazione), Shutdown (error-disabled, richiede reset manuale)."
Tecnologie/tool citati: Cisco, Port Security, MAC Address.
KO-B7-016 — EtherChannel vs vPC
Infografica comparativa tra EtherChannel e vPC (Virtual Port Channel), con topologie di esempio, tabella delle differenze chiave e relativi benefici.
Estratto OCR: "EtherChannel: raggruppa link fisici tra due dispositivi in un unico link logico (Po1, LACP/PAgP). vPC: dispositivo dual-homed collegato a due switch peer come fossero uno, forwarding active-active. TABELLA CONFRONTO: Purpose, Devices Involved, Standards, Redundancy, Split Brain Risk (vPC sì), Configuration Complexity, Failure Impact. BENEFITS di entrambi elencati separatamente."
Tecnologie/tool citati: EtherChannel, vPC, LACP, PAgP, Port-Channel, Spanning Tree.
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Protocollo / Tool | KO di riferimento |
|---|---|
| STP / BPDU | KO-B5-004 |
| Cisco Catalyst 3560 | KO-B5-004 |
| DHCP Snooping / IP Source Guard / DAI | KO-B7-002 |
| Port Security / MAC Address | KO-B7-010 |
| EtherChannel / vPC / LACP / PAgP / Port-Channel | KO-B7-016 |
| Spanning Tree | KO-B5-004, KO-B7-016 |
5. Prerequisiti e Livello Tecnico
| KO ID | Livello Tecnico | Prerequisiti |
|---|---|---|
| KO-B5-004 | Advanced | VLAN, Switching Cisco, Layer 2 |
| KO-B7-002 | Intermediate | Concetti di switching Layer 2, Funzionamento DHCP |
| KO-B7-010 | Intermediate | Concetti base di switching Layer 2 |
| KO-B7-016 | Intermediate | Switching Layer 2, Spanning Tree Protocol |
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da fonti terze (infografiche didattiche pubbliche); non rappresenta contenuto originale SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B5-004 | Cyber Edge |
| KO-B7-002 | Cyber Edge, logo Cisco CCNA |
| KO-B7-010 | Cyber Edge, logo Cisco CCNA |
| KO-B7-016 | www.thenetworkdna.com |
8. Documenti Correlati
- Guida VLAN e Trunking Cisco (dominio switching Cisco condiviso)
- Guida AAA — TACACS+/RADIUS (KO-B7-026 fa parte della stessa serie Cyber Edge/Cisco CCNA di KO-B7-002 e KO-B7-010)
- Riferimento Network (topologie ridondate correlate a EtherChannel/vPC)
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
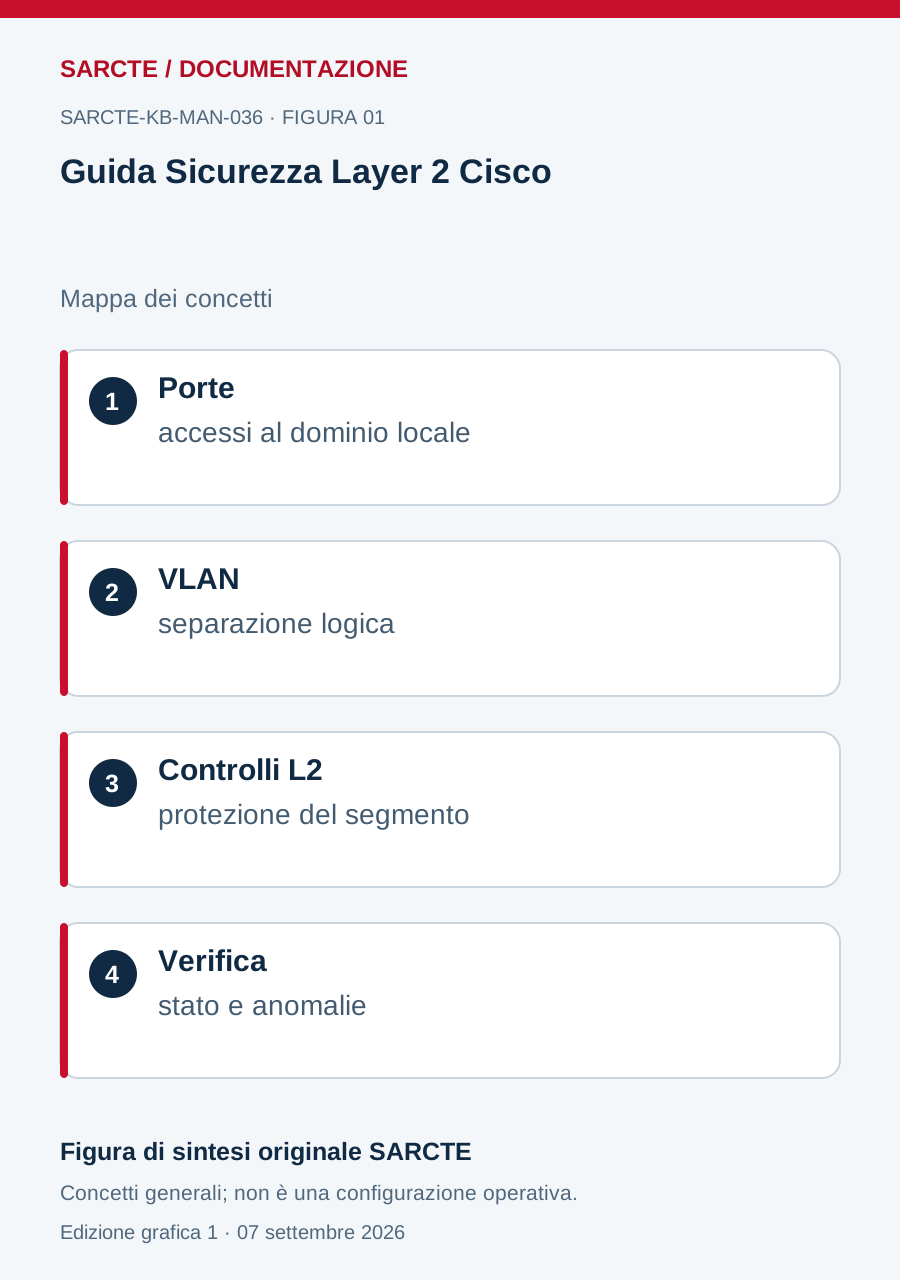
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.