SARCTE-KB-MAN-027 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Networking per la Cybersecurity
1. Scopo e Ambito
Il manuale raccoglie materiale di riferimento sui fondamenti di networking letti in chiave di sicurezza informatica: modello OSI a 7 livelli, protocolli essenziali, dispositivi di rete, tipi di indirizzi IP, basi di subnetting, porte comuni, e — soprattutto — mappatura di ciascun livello OSI con le minacce tipiche e le relative contromisure. Ambito: riferimento didattico introduttivo/intermedio per personale che deve comprendere il collegamento tra concetti di rete e superficie di attacco/difesa, propedeutico a formazione più avanzata (es. SOC, DFIR).
Questo manuale raccoglie 3 Knowledge Object (KO) classificati dalla SARCTE Documentation Factory a partire da infografiche e materiale tecnico di terze parti (screenshot ingeriti in [riferimento interno]). Il contenuto ha finalità di riferimento e catalogazione; non costituisce documentazione di infrastruttura SARCTE né procedura operativa certificata.
2. Descrizione Tecnica
Il cluster è composto da tre infografiche complementari: una introduttiva sui fondamenti di networking per la cybersecurity (OSI, protocolli, dispositivi, IP, subnetting, porte — KO-B4-022, brand 'Cyber Edge'), e due che mappano specificamente ciascun livello OSI a minacce e difese. KO-B5-023 associa a ogni livello attacchi tipici (phishing, SQL injection, SSL stripping, session hijacking, SYN flood, IP spoofing, MAC spoofing/ARP poisoning, wiretapping) e contromisure (WAF/MFA, TLS, cookie sicuri, firewall/IDS, segmentazione/ACL/VPN, port security/DAI/802.1X, controlli fisici); il testo sorgente presenta un effetto grafico sfocato che rende incerta la lettura di alcune porte esatte, riportate senza integrazioni non verificabili. KO-B8-006 offre una mappatura più sintetica e semplificata layer-attacco, esplicitamente indicata dalla fonte come divulgativa e non tecnicamente rigorosa in ogni dettaglio (es. 'Reconnaissance' associato al livello Transport).
3. Contenuto per Argomento
KO-B4-022 — Basic Networking for Cyber Security
Descrizione: Infografica del brand "Cyber Edge" sulle basi del networking per cybersecurity: modello OSI 7 livelli, protocolli essenziali, dispositivi comuni, tipi IP, basi subnetting, porte comuni, importanza per la sicurezza.
Estratto OCR (fedele alla fonte):
OSI 7 LAYERS con descrizione. ESSENTIAL PROTOCOLS: TCP/UDP/IP/ICMP/DNS/SSH/DHCP/ARP/HTTP-HTTPS/FTP. DEVICES: Router/Switch/Firewall/AP/Server/End Devices. IP TYPES: Public(8.8.8.8)/Private/Loopback. SUBNETTING esempio /24 in 4x/26. COMMON PORTS tabella. WHY IMPORTANT FOR SECURITY. OSI IN ACTION esempio HTTPS. SECURITY TIPS.
Tecnologie / strumenti citati: OSI Model, TCP, UDP, IP, DHCP, ARP, HTTP/HTTPS, ICMP, FTP, DNS, SSH Tag: networking-basics, osi-model, cybersecurity-fundamentals, subnetting Livello tecnico: Intermediate | Quality Score: 4/5 | Confidence Score: 0.92
KO-B5-023 — OSI Model for Cybersecurity
Descrizione: Infografica su sfondo nero che associa a ciascuno dei sette livelli OSI attacchi comuni e difese tipiche.
Estratto OCR (fedele alla fonte):
Application: Phishing/Malware/SQLi/XSS -> WAF/MFA/Secure coding. Presentation: SSL stripping -> TLS 1.2/1.3. Session: Hijacking/Fixation -> Secure cookies. Transport: SYN flood/Port scan -> Firewall/IDS. Network: IP spoofing/DDoS -> Segmentation/ACL/VPN. Data Link: MAC spoofing/ARP poisoning -> Port security/DAI/802.1X. Physical: Wiretapping -> CCTV/Access controls.
Tecnologie / strumenti citati: WAF, TLS, MFA, OWASP, 802.1X, DHCP Snooping, Firewall, IDS/IPS Tag: osi-model, network-security, layered-security Livello tecnico: Intermediate | Quality Score: 4/5 | Confidence Score: 0.92
KO-B8-006 — OSI Layers & Attacks
Descrizione: Infografica sintetica che associa a ciascuno dei 7 livelli del modello OSI una tipologia di attacco informatico rappresentativa.
Estratto OCR (fedele alla fonte):
Titolo: 'OSI Layers & Attacks'. Layer 7 Application -> Exploit; Layer 6 Presentation -> Phishing; Layer 5 Session -> Hijacking; Layer 4 Transport -> Reconnaissance; Layer 3 Network -> MITM; Layer 2 Data Link -> Spoofing; Layer 1 Physical -> Sniffing.
Tecnologie / strumenti citati: OSI Model Tag: osi-model, network-security, cyber-attacks, layered-security Livello tecnico: Beginner | Quality Score: 4/5 | Confidence Score: 0.92
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Strumento / Protocollo | Citato in KO |
|---|---|
| OSI Model | KO-B4-022, KO-B8-006 |
| TCP | KO-B4-022 |
| UDP | KO-B4-022 |
| IP | KO-B4-022 |
| DHCP | KO-B4-022 |
| ARP | KO-B4-022 |
| HTTP/HTTPS | KO-B4-022 |
| ICMP | KO-B4-022 |
| FTP | KO-B4-022 |
| DNS | KO-B4-022 |
| SSH | KO-B4-022 |
| WAF | KO-B5-023 |
| TLS | KO-B5-023 |
| MFA | KO-B5-023 |
| OWASP | KO-B5-023 |
| 802.1X | KO-B5-023 |
| DHCP Snooping | KO-B5-023 |
| Firewall | KO-B5-023 |
| IDS/IPS | KO-B5-023 |
5. Prerequisiti e Livello Tecnico
Prerequisiti aggregati indicati nei KO di origine:
- Reti di base
- Modello OSI
- Cybersecurity di base
- OSI model basics
Livello tecnico per singolo KO:
| KO ID | Livello Tecnico |
|---|---|
| KO-B4-022 | Intermediate |
| KO-B5-023 | Intermediate |
| KO-B8-006 | Beginner |
6. Fonti e Provenienza
Il materiale che segue deriva da infografiche e contenuti di terze parti (non SARCTE), acquisiti tramite il flusso di ingestion [riferimento interno] -> [riferimento interno]. Marchi, watermark e attribuzioni citati appartengono ai rispettivi autori/publisher e sono riportati a fini di tracciabilità della fonte, non di affiliazione con SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B4-022 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
| KO-B5-023 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
| KO-B8-006 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
8. Documenti Correlati
[riferimento interno]— framework AAA e percorso DFIR complementari a questi fondamenti di rete.[riferimento interno]— strumenti applicabili alle contromisure citate per ciascun livello OSI.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
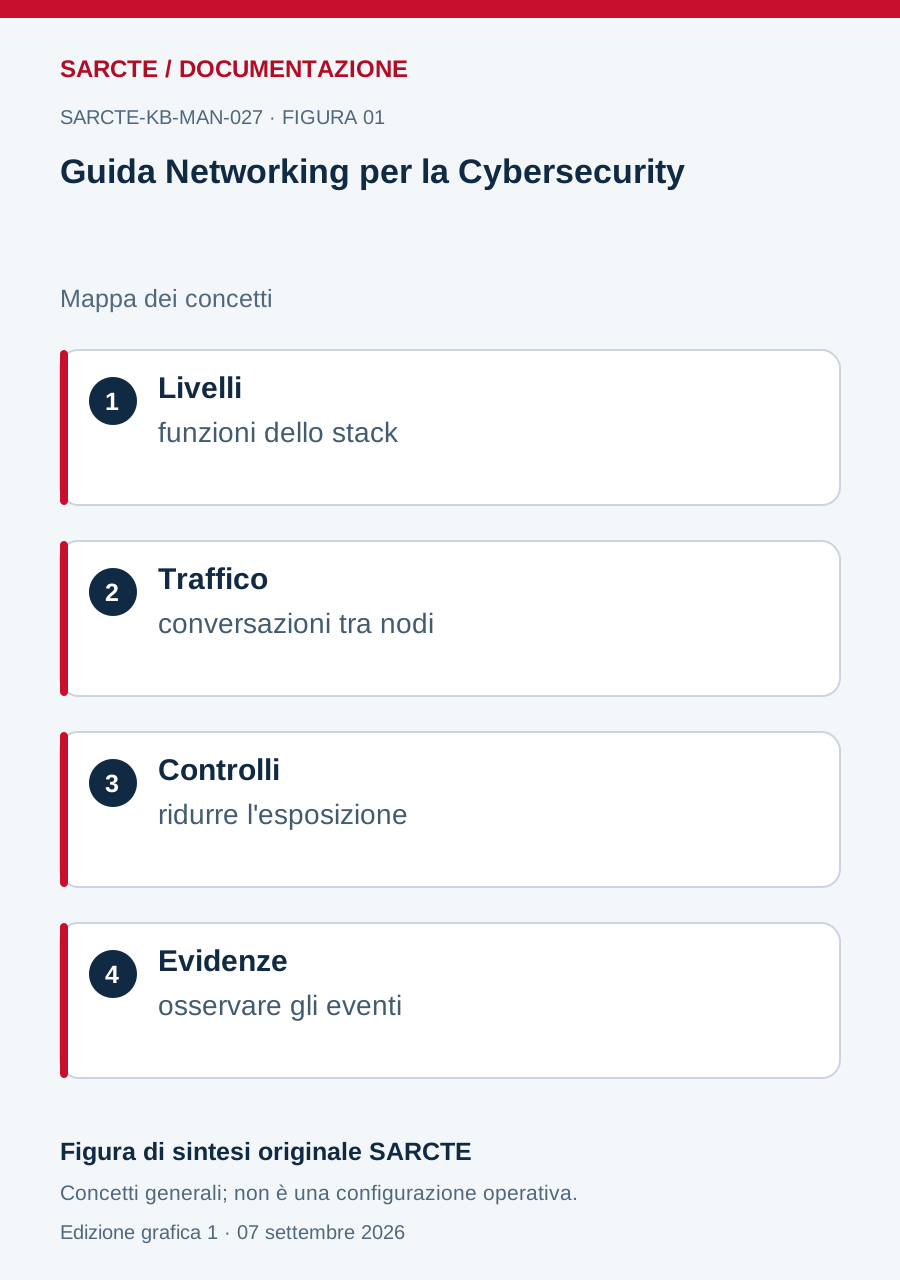
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.