SARCTE-KB-MAN-015 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Cloud Multi-Provider
1. Scopo e Ambito
Il presente manuale raccoglie 2 Knowledge Object classificati dalla SARCTE Documentation Factory relativi al confronto terminologico tra i principali provider cloud (AWS, Azure, Google Cloud) sul piano del networking e della sicurezza cloud. Lo scopo è offrire una mappa di corrispondenza terminologica rapida per personale SARCTE che opera in contesti multi-cloud o che deve tradurre concetti tra provider differenti. Data la scarsità di materiale (2 KO), il manuale resta volutamente sintetico.
2. Descrizione Tecnica
Il cluster copre due aspetti complementari:
- Confronto elementi di networking cloud (KO-B4-020): tabella di corrispondenza tra i costrutti di rete equivalenti su AWS, Azure e Google Cloud (VPC, subnet, load balancer, firewall/WAF, CDN, connettività dedicata, VPN, protezione DDoS, DNS, monitoring, security group, route table).
- Percorso di carriera Cloud Security (KO-B5-019): certificazioni, competenze e strumenti tipici del ruolo di Cloud Security Engineer, presentati come slide 7 di una serie in 10 parti sui percorsi di carriera in cybersecurity.
Il materiale è puramente comparativo/terminologico; non contiene configurazioni operative o credenziali.
3. Contenuto per Argomento
KO-B4-020 — Global Cloud Networking Architecture - AWS vs Azure vs Google Cloud
Tabella comparativa di moderntechgraphic.com tra elementi di networking cloud equivalenti su AWS, Azure e Google Cloud.
Estratto OCR (fedele alla fonte):
Tabella ELEMENT/AWS/Azure/Google: VPC=VPC/Virtual Network/VPC; Subnet; Load Balancer=ELB/Load Balancer/Cloud Load Balancing; Firewall=WAF/WAF/Cloud Armour; CDN=CloudFront/CDN/Cloud CDN; Dedicated Connectivity=Direct Connect/ExpressRoute/Interconnect; VPN; DDoS=Shield/DDoS Protection/Cloud Armour; DNS=Route53/DNS/Cloud DNS; Monitoring=CloudWatch/Monitor/Cloud Monitoring; Security Groups; Route Tables; Content Distribution=Global Accelerator/VNet Peering/Global LB.
Tecnologie/tool citati: AWS VPC, Azure Virtual Network, Google Cloud VPC, Elastic Load Balancer, CloudFront, ExpressRoute, AWS Direct Connect, Route 53, Azure DNS, Cloud DNS.
KO-B5-019 — Career Path: Cloud Security - 7/10
Slide 7 di 10 sul Cloud Security: attività tipiche, certificazioni, competenze chiave, strumenti popolari.
Estratto OCR (fedele alla fonte):
CAREER PATH: CLOUD SECURITY. TOP CERTS: AWS Security Specialty, Azure Security Engineer Associate, Google Cloud Professional Cloud Security Engineer, CCSP, CompTIA Cloud+. SKILLS: Cloud Security Architecture, IAM, Network Security, Compliance. TOOLS: AWS GuardDuty, Azure Security Center, Terraform, Cloudflare, Snyk.
Tecnologie/tool citati: AWS Security Specialty, Microsoft Azure Security Engineer Associate, Google Cloud Professional Cloud Security Engineer, CCSP, CompTIA Cloud+, AWS GuardDuty, Azure Security Center, HashiCorp Terraform.
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Tool / Protocollo | Descrizione sintetica | KO di riferimento |
|---|---|---|
| VPC / Virtual Network | Rete privata virtuale cloud (equivalente terminologico tra provider) | KO-B4-020 |
| Load Balancer (ELB / Azure LB / Cloud Load Balancing) | Bilanciamento del carico cloud | KO-B4-020 |
| WAF / Cloud Armor | Protezione applicativa a livello firewall | KO-B4-020 |
| CDN (CloudFront / Azure CDN / Cloud CDN) | Rete di distribuzione contenuti | KO-B4-020 |
| Connettività dedicata (Direct Connect / ExpressRoute / Interconnect) | Connessione privata dedicata al cloud provider | KO-B4-020 |
| DDoS Protection (Shield / Azure DDoS / Cloud Armor) | Mitigazione attacchi DDoS | KO-B4-020 |
| DNS (Route 53 / Azure DNS / Cloud DNS) | Risoluzione nomi cloud-native | KO-B4-020 |
| IAM | Gestione identità e accessi in ambito cloud security | KO-B5-019 |
| AWS GuardDuty / Azure Security Center | Strumenti di rilevamento minacce cloud (citati nominalmente) | KO-B5-019 |
| Terraform | Infrastructure as Code (citato nominalmente) | KO-B5-019 |
5. Prerequisiti e Livello Tecnico
| KO | Livello tecnico | Prerequisiti dichiarati |
|---|---|---|
| KO-B4-020 | Intermediate | Cloud networking di base |
| KO-B5-019 | Intermediate | Cloud computing di base, IAM |
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da fonti terze, non contenuto originale SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B4-020 | moderntechgraphic.com |
| KO-B5-019 | CyberKid |
8. Documenti Correlati
guida_servizi_microsoft_azure.md (manuale tematicamente affine, dedicato specificamente ai servizi Microsoft Azure).
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
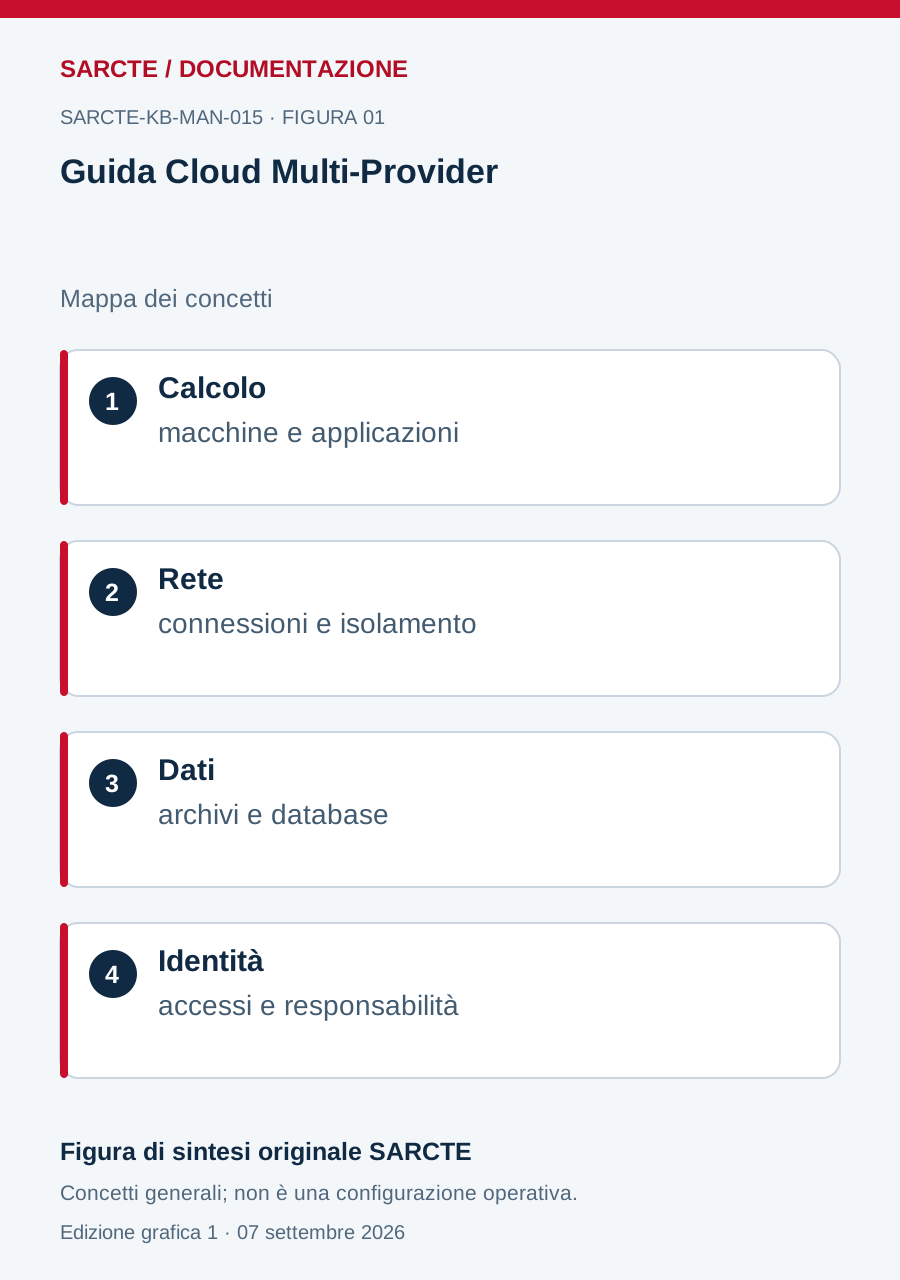
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.