SARCTE-KB-MAN-013 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Automazione e Scripting per la Sicurezza
1. Scopo e Ambito
Il presente manuale raccoglie un singolo Knowledge Object (KO) di natura promozionale/panoramica sugli strumenti di scripting rilevanti per la cybersecurity, classificato dalla SARCTE Documentation Factory a partire da un'infografica di terze parti (RUN-20260722-002, Batch3). Lo scopo è fornire un riferimento minimo sulle quattro aree di competenza presentate (Linux, PowerShell, Bash, Python) applicate a difesa e automazione. Data la natura del cluster (un solo KO, di contenuto elenco tematico senza dettaglio tecnico operativo), questo manuale è deliberatamente sintetico e non introduce contenuto tecnico non presente nella fonte.
2. Descrizione Tecnica
Il KO disponibile è un'infografica promozionale che associa quattro tecnologie di scripting/sistema operativo a quattro aree di competenza cybersecurity: Linux per penetration testing e sicurezza dei server, PowerShell per sicurezza e scripting Windows, Bash per automazione e scripting, Python per hacking e threat analysis. Il contenuto è puramente elencativo e motivazionale (hashtag/branding), senza procedure tecniche dettagliate, comandi o sintassi operativa. Il campo notes del KO conferma: "Contenuto promozionale/elenco di aree tematiche, nessuna procedura tecnica dettagliata."
3. Contenuto per Argomento
KO-B3-001 — Linux, PowerShell, Bash & Python in Cybersecurity
Descrizione: Infografica che presenta quattro aree di competenza per la cybersecurity: Linux (penetration testing e server di sicurezza), PowerShell (sicurezza e scripting Windows), Bash (automazione e scripting) e Python (hacking e threat analysis).
Estratto OCR: "Titolo: 'Linux, PowerShell, Bash & Python in Cybersecurity - Master the Essential Tools to Defend & Automate'. Quattro riquadri: 1) 'Penetration Testing & Security Servers' (pinguino Linux con cappello ROOT su un server rack); 2) 'Windows Security & Scripting' (icona PowerShell); 3) 'Automation & Scripting' (terminale bash con prompt 'bash $'); 4) 'Hacking & Threat Analysis' (logo Python con lente di ingrandimento su un bug). Hashtag: #CyberSecurity #Linux #PowerShell #Bash #Python #EthicalHacking #BlueTeam #RedTeam #SOCAnalyst."
Tecnologie/tool citati: Linux, PowerShell, Bash, Python.
4. Terminologia e Riferimenti Tecnici
| Tecnologia/Protocollo/Tool | KO che lo citano |
|---|---|
| Linux | KO-B3-001 |
| PowerShell | KO-B3-001 |
| Bash | KO-B3-001 |
| Python | KO-B3-001 |
5. Prerequisiti e Livello Tecnico
| KO ID | Livello Tecnico | Prerequisiti |
|---|---|---|
| KO-B3-001 | Beginner | Nessuno indicato |
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da un'infografica di terze parti reperita tramite acquisizione screenshot. Non costituisce contenuto originale SARCTE.
| KO ID | Watermark/attribuzione rilevata |
|---|---|
| KO-B3-001 | Nessun brand esplicito rilevato (hashtag generici) |
8. Documenti Correlati
guida_strumenti_per_sviluppatori.md— copre in modo più approfondito librerie Python e strumenti Git per sviluppo/automazione.guida_panoramica_minacce_informatiche.md— tematicamente contiguo su cybersecurity awareness.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
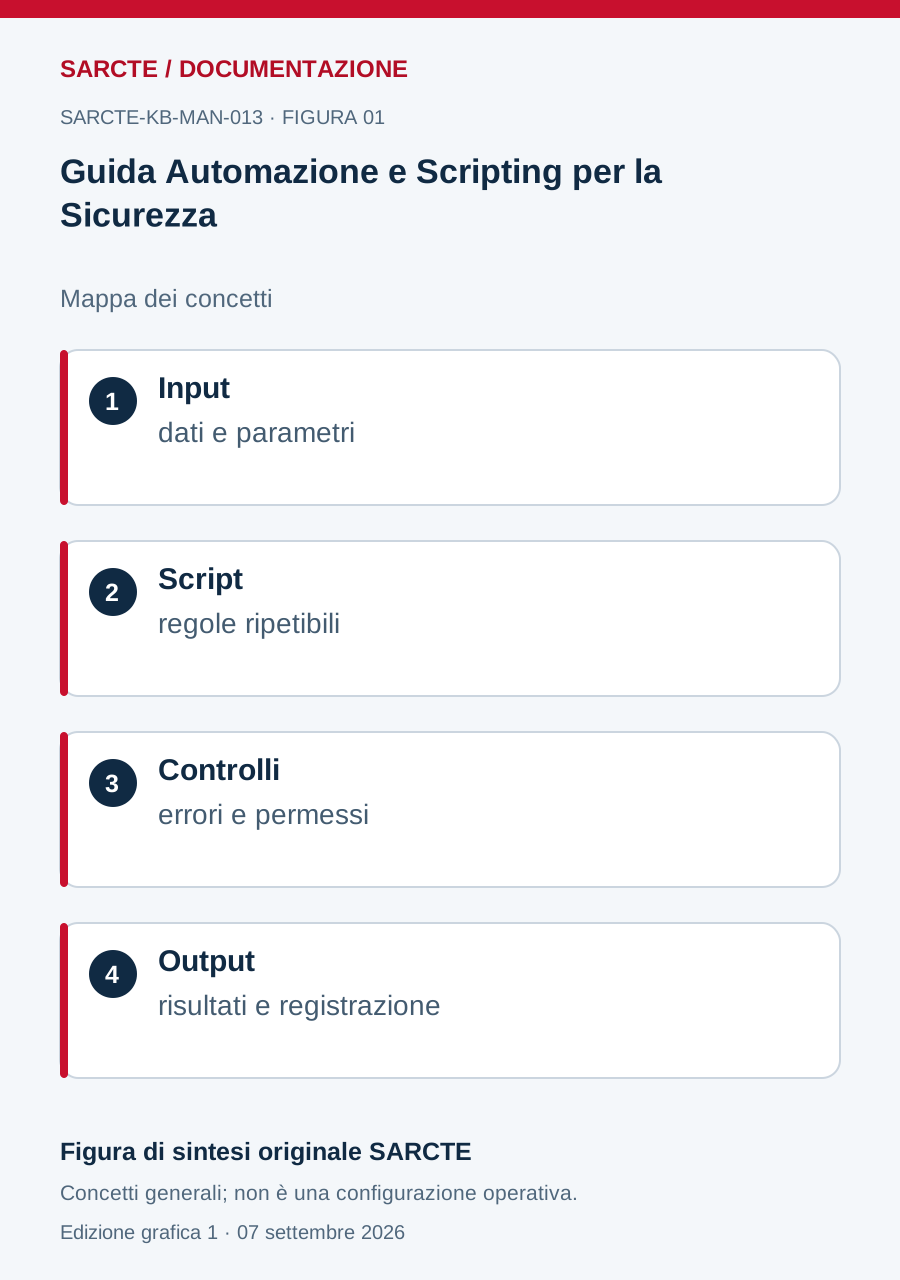
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.