SARCTE-KB-MAN-009 · REVISIONE 2.0 · EDIZIONE WEB 5
← Catalogo pubblico · Vai allo schema SARCTE
Guida ai Comandi e al File System Linux
Scopo e ambiente
Guida di base per GNU/Linux. Shell, distribuzione e pacchetti installati determinano i comandi disponibili. Gli esempi di osservazione non modificano la configurazione; le operazioni sui file devono essere eseguite solo su una copia o in una directory di laboratorio.
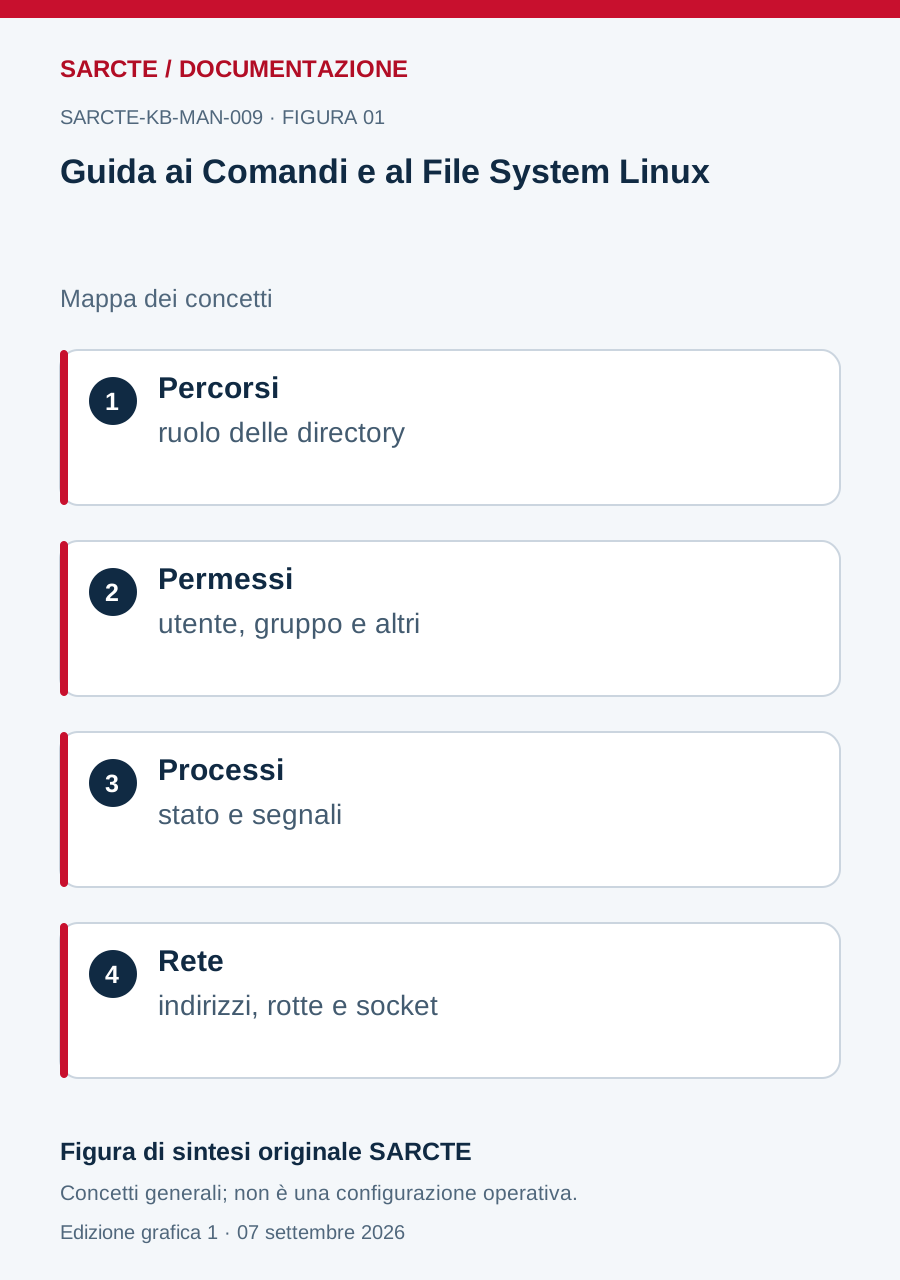
Orientarsi nel filesystem
| Percorso | Ruolo |
|---|---|
| / | Radice dell'albero dei percorsi |
| /etc | Configurazioni specifiche del sistema |
| /home | Directory personali degli utenti, quando adottate |
| /root | Directory personale dell'amministratore root, distinta da / |
| /usr | Programmi e dati condivisibili, prevalentemente statici |
| /var | Dati variabili, per esempio log e cache |
| /var/cache | Dati di cache; il nome non è /var/chche |
| /tmp | File temporanei, senza garanzia generale di conservazione |
| /run | Dati di esecuzione, normalmente non persistenti tra avvii |
| /dev | Interfacce a dispositivi |
| /proc | Vista virtuale di processi e informazioni del kernel su Linux |
La swap è uno spazio di paginazione, realizzabile come file o dispositivo: non è una directory obbligatoria dell'albero. Nei sistemi con usr-merge alcuni percorsi tradizionali, come /bin, possono essere collegamenti a directory sotto /usr.
Comandi di osservazione
| Obiettivo | Esempio | Effetto |
|---|---|---|
| Directory corrente | pwd |
Mostra il percorso corrente |
| Elenco | ls -la |
Mostra voci, inclusi nomi nascosti |
| Spostamento | cd /tmp |
Cambia directory nella shell |
| Identità | id |
Mostra utente e gruppi |
| Spazio | df -h |
Mostra uso dei filesystem in formato leggibile su GNU/Linux |
| Processi | ps -ef |
Elenca processi nel formato supportato |
| Indirizzi Linux | ip address show |
Mostra indirizzi delle interfacce |
| Rotte Linux | ip route show |
Mostra la tabella di routing |
| Socket Linux | ss -lnt |
Mostra socket TCP in ascolto senza risoluzione dei nomi |
Permessi e proprietà
Le classi sono proprietario, gruppo e altri; i permessi sono lettura, scrittura ed esecuzione. Su una directory, esecuzione significa attraversamento/ricerca dei nomi, mentre lettura consente di elencarli. La possibilità di rimuovere una voce dipende dalla directory e da ulteriori regole, non dal solo permesso di scrittura del file.
Il comando corretto è chgrp, non ghgrp. chmod cambia i permessi; chown cambia proprietà; chgrp cambia gruppo. Non applicare ricorsivamente permessi ampi come soluzione generica.
Processi e servizi
kill invia un segnale; non equivale necessariamente a una terminazione forzata. jobs, bg e fg riguardano i job della shell, non l'inventario completo dei processi. systemctl è specifico dei sistemi che usano systemd: non è un comando universale Unix.
Pacchetti e rete
apt/dpkg appartengono all'ecosistema Debian e derivati, non a tutte le distribuzioni. Non mescolare diagnostica della rete con modifica delle regole firewall: prima osservare indirizzi, rotte e socket, poi formulare un intervento motivato. Gli esempi qui non eseguono installazioni né cambiano firewall.
Fonti tecniche della revisione
- GNU Coreutils
- GNU chmod
- GNU chgrp
- Bash — job control
- Filesystem Hierarchy Standard 3.0
- Linux ip
- Linux ss
- POSIX — utilities
Schema originale SARCTE
Correzioni di questa edizione
Corretti chgrp, cache e swap; separati rete/firewall, shell/processi e strumenti dipendenti dalla distribuzione.
La versione precedente e i punteggi delle sue fonti restano nell’archivio interno. Il nuovo testo non dipende dalle vecchie immagini.