SARCTE-KB-MAN-007 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida AAA — TACACS/RADIUS
1. Scopo e Ambito
Il presente manuale raccoglie i Knowledge Object (KO) relativi ad AAA (Authentication, Authorization, Accounting) con TACACS+ e RADIUS su apparati Cisco, e alla gestione di utenti/gruppi come base concettuale del controllo accessi. I KO derivano da infografiche didattiche di terze parti acquisite dalla Documentation Factory SARCTE. Lo scopo è fornire un riferimento consolidato sulla configurazione AAA centralizzata e sui principi di gestione utenti/gruppi, a supporto di formazione tecnica e consultazione rapida.
Il cluster contiene un numero limitato di KO (2); il manuale resta pertanto sintetico e non pretende di coprire l'intero dominio AAA, ma cataloga fedelmente quanto presente nelle fonti disponibili.
2. Descrizione Tecnica
Il cluster aggrega 2 KO: un'infografica introduttiva sulla gestione di utenti e gruppi come base del controllo accessi (differenza user/group, esempi di password deboli/forti, best practice), e una guida tecnica più operativa sulla configurazione di TACACS+ e RADIUS su switch Cisco, con topologia di esempio, comandi CLI completi (aaa new-model, tacacs server, radius server, aaa authentication/authorization/accounting) e comandi di verifica.
Il primo KO (KO-B7-026) è di livello Beginner e carattere concettuale; il secondo (KO-B8-007) è di livello Intermediate e fornisce sintassi CLI operativa completa per l'implementazione AAA centralizzata.
3. Contenuto per Argomento
KO-B7-026 — User & Group Management - Control Access. Strengthen Security.
Infografica Cyber Edge/Cisco CCNA sulla gestione di utenti e gruppi: differenza utenti/gruppi, flusso controllo accessi verso risorse, esempi password deboli vs forti e best practice.
Estratto OCR: "USERS: account individuali con credenziali uniche. GROUPS: insieme di utenti, permessi applicati al gruppo. Access Control -> Resources (Servers/Files/Databases/Applications). WEAK PASSWORDS esempio: 123456, password, admin, qwerty. STRONG PASSWORDS esempio: A1b@X7k!P9z, ecc. BEST PRACTICES: policy password forte, cambio periodico, privilegio minimo, disabilitare account inutilizzati, gruppi per gestione accesso."
Tecnologie/tool citati: Access Control, IAM.
Nota di fedeltà: gli esempi di password deboli/forti sono didattici generici, non credenziali reali.
KO-B8-007 — TACACS+ & RADIUS Configuration on Cisco Switches
Guida tecnica illustrata (thenetworkdna.com) che mostra passo-passo la configurazione AAA con TACACS+ e RADIUS su switch Cisco, inclusi comandi CLI, comandi di verifica, best practice e promemoria di sicurezza.
Estratto OCR completo: "Titolo: 'TACACS+ & RADIUS - CONFIGURATION ON CISCO SWITCHES'. Fonte: www.thenetworkdna.com. TOPOLOGIA: SW1 (192.168.1.2/24) - TACACS+ Server (192.168.1.10) - RADIUS Server (192.168.1.20) - Clients/Admin via SSH/Telnet (IP di esempio didattico). SEZIONE TACACS+: aaa new-model; tacacs server TACACS-SRV/address ipv4 192.168.1.10/key cisco123; aaa authentication login default group tacacs+ local; aaa authorization exec/commands 15; aaa accounting exec/commands 15; line vty config; fallback locale opzionale. SEZIONE RADIUS: comandi analoghi con radius server RADIUS-SRV/address 192.168.1.20 auth-port 1812 acct-port 1813/key radius123. VERIFY: show aaa servers, show tacacs-server/radius statistics, show aaa authentication/authorization/accounting. QUICK NOTES su differenze TACACS+/RADIUS. BEST PRACTICES e IMPORTANT REMINDERS su sicurezza credenziali. Footer: 'Centralize. Authenticate. Authorize. Account. Secure your network the smart way!'"
aaa new-model
tacacs server TACACS-SRV
 address ipv4 192.168.1.10
 key cisco123
aaa authentication login default group tacacs+ local
aaa authorization exec default group tacacs+ local
aaa authorization commands 15 default group tacacs+ local
aaa accounting exec default start-stop group tacacs+
aaa accounting commands 15 default start-stop group tacacs+

radius server RADIUS-SRV
 address ipv4 192.168.1.20 auth-port 1812 acct-port 1813
 key radius123
Comandi di verifica: show aaa servers; show tacacs-server/show radius statistics; show aaa authentication/show aaa authorization/show aaa accounting.
Tecnologie/tool citati: Cisco IOS, TACACS+, RADIUS, AAA, SSH, Telnet.
Nota di fedeltà: le chiavi "cisco123"/"radius123" e gli indirizzi IP 192.168.1.x sono valori-esempio tipici di tutorial pubblico, non credenziali reali; riportati fedelmente come parte della sintassi dimostrativa.
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Protocollo / Tool | KO di riferimento |
|---|---|
| Access Control / IAM | KO-B7-026 |
| Cisco IOS | KO-B8-007 |
| TACACS+ | KO-B8-007 |
| RADIUS | KO-B8-007 |
| AAA | KO-B8-007 |
| SSH / Telnet | KO-B8-007 |
5. Prerequisiti e Livello Tecnico
| KO ID | Livello Tecnico | Prerequisiti |
|---|---|---|
| KO-B7-026 | Beginner | Nessuno |
| KO-B8-007 | Intermediate | Cisco IOS CLI basics, AAA concepts, Networking fundamentals |
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da fonti terze (infografiche didattiche pubbliche); non rappresenta contenuto originale SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B7-026 | Cyber Edge, logo Cisco CCNA. Duplicato SHA-256 esatto rilevato in Batch8 (Batch7 trattato come copia primaria) |
| KO-B8-007 | www.thenetworkdna.com |
8. Documenti Correlati
- Guida Sicurezza Layer 2 Cisco (KO-B7-026 appartiene alla stessa serie Cyber Edge/Cisco CCNA di DHCP Snooping e Port Security)
- Guida Amministrazione Windows (gestione utenti/gruppi, dominio complementare lato Windows)
- Guida VLAN e Trunking Cisco (dominio switching Cisco condiviso)
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
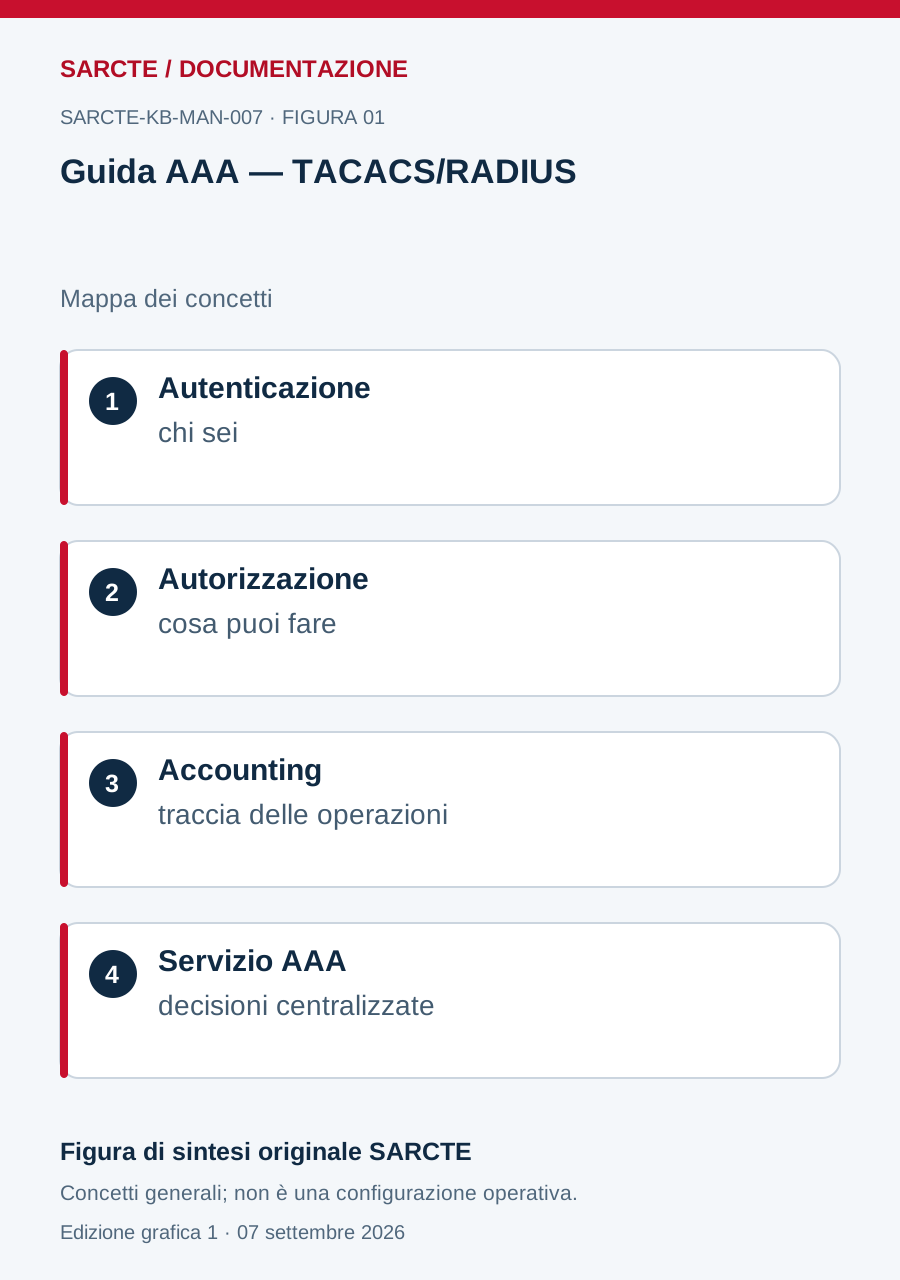
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.