SARCTE-KB-MAN-006 · REVISIONE 2.0 · EDIZIONE WEB 5
← Catalogo pubblico · Vai allo schema SARCTE
Fondamenti VPN
Scopo e prerequisiti
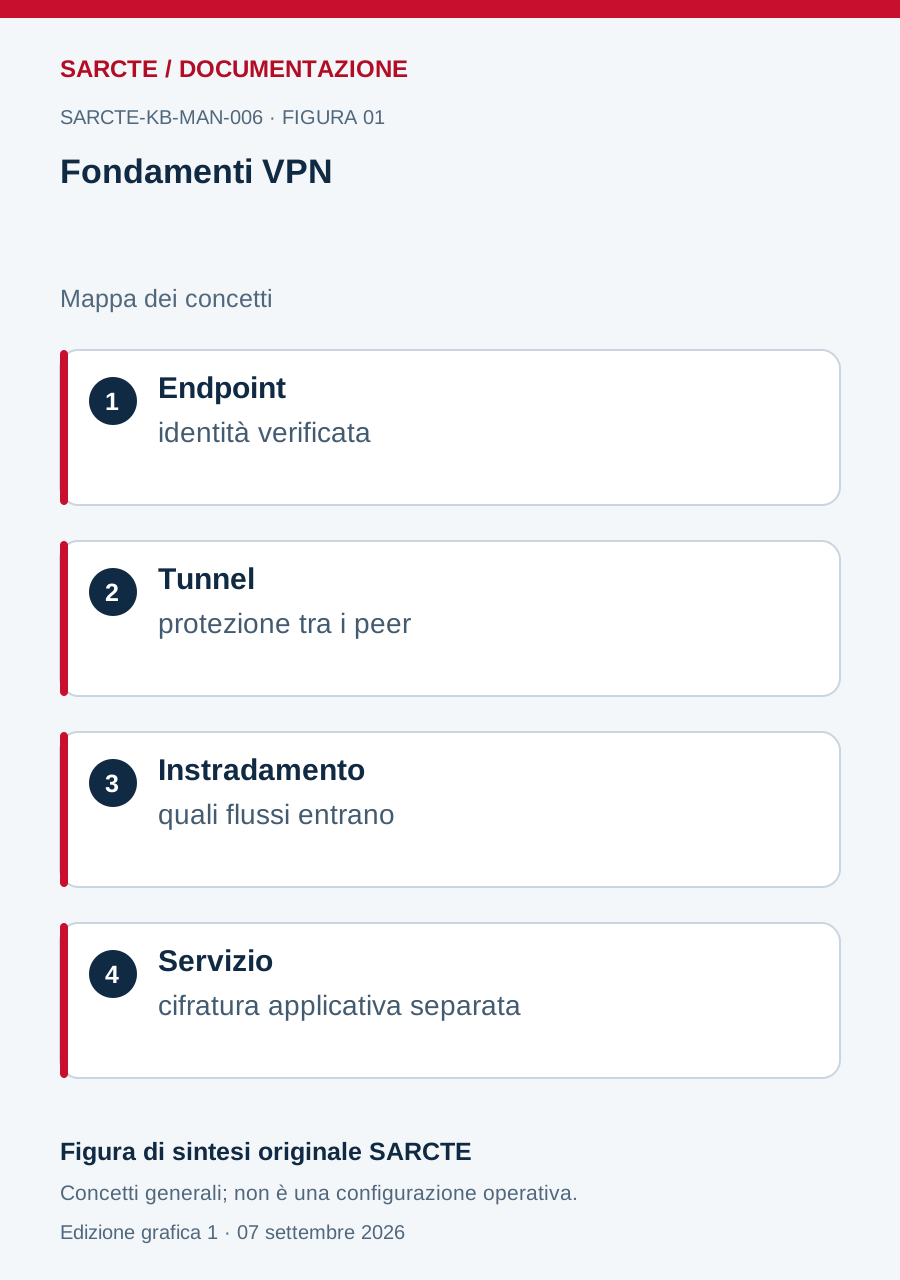
Comprendere cosa protegge una VPN e quali componenti occorre configurare. Servono nozioni di indirizzo IP, instradamento e autenticazione. Una VPN realizza una connessione logica sopra una rete di trasporto: la protezione dipende dal protocollo, dai parametri e dagli endpoint.
Confini della protezione
Una VPN cifrata protegge il tratto tra i suoi endpoint. Il traffico oltre il gateway non è automaticamente cifrato dalla VPN: un'applicazione deve usare, per esempio, HTTPS per proteggere anche la comunicazione con il servizio. Una VPN non elimina malware, phishing o compromissioni dell'endpoint e non garantisce anonimato.
Tecnologie da distinguere
| Tecnologia | Funzione | Punto da verificare |
|---|---|---|
| IPsec | Protezione del traffico a livello IP | Autenticazione, algoritmi e politiche selezionano le garanzie effettive |
| IKEv2 | Negoziazione e gestione delle associazioni di sicurezza IPsec | Supporto dei peer, identità e parametri |
| L2TP | Tunneling di traffico PPP | Non fornisce da solo la cifratura; L2TP/IPsec aggiunge la protezione IPsec |
| VPN basata su TLS | Accesso realizzato da un prodotto che impiega TLS | Modalità applicativa o tunnel, versione e configurazione |
| PPTP | Tecnologia VPN storica | Da non scegliere come base per una nuova soluzione sicura |
“SSL VPN” è una denominazione commerciale ancora diffusa: non significa che sia accettabile usare vecchie versioni SSL. Per nuovi progetti confrontare soluzioni supportate e aggiornate. Microsoft sconsiglia PPTP e L2TP nel contesto RRAS; le nuove configurazioni RRAS di Windows Server 2025 non li accettano per impostazione iniziale.
Topologia e instradamento
Nell'accesso remoto il client raggiunge un gateway; in una VPN tra sedi i gateway collegano reti. In un esempio di laboratorio usare due subnet distinte, come 10.10.10.0/24 e 10.20.20.0/24: reti sovrapposte richiedono una progettazione specifica.
Full tunnel e split tunnel descrivono quali percorsi entrano nella VPN, non la robustezza della cifratura. Verificare anche DNS e IPv6, perché il solo instradamento IPv4 non descrive tutti i flussi.
Controlli prima dell'uso
Confermare l'identità del gateway, l'autenticazione dell'utente, le rotte installate e le destinazioni autorizzate. Provare il comportamento in caso di disconnessione e registrare il risultato. Nessuna configurazione è stata applicata all'infrastruttura SARCTE durante questa revisione.
Fonti tecniche della revisione
- Architettura IPsec — RFC 4301
- L2TP protetto da IPsec — RFC 3193
- TLS 1.3 — RFC 8446
- Microsoft — protocolli VPN
- IKEv2 — RFC 7296
Schema originale SARCTE
Correzioni di questa edizione
Eliminata l'equivalenza VPN=sicurezza totale; distinti L2TP, IPsec, TLS e PPTP; corretto l'esempio con reti sovrapposte.
La versione precedente e i punteggi delle sue fonti restano nell’archivio interno. Il nuovo testo non dipende dalle vecchie immagini.