SARCTE-KB-MAN-003 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Design DMZ e Segmentazione Perimetrale
1. Scopo e Ambito
Il presente manuale raccoglie un singolo Knowledge Object (KO) relativo al design di rete con DMZ e segmentazione perimetrale, classificato dalla SARCTE Documentation Factory a partire da un'infografica tecnica di terze parti (RUN-20260722-001, Batch1). Lo scopo è fornire un riferimento minimo ma verificato sul pattern architetturale "DMZ a doppio firewall", utile come punto di partenza concettuale per design review. Data la natura del cluster (un solo KO), questo manuale è deliberatamente sintetico: non viene gonfiato artificialmente oltre quanto realmente presente nella fonte.
2. Descrizione Tecnica
Il KO disponibile confronta due rappresentazioni dello stesso design di rete — un diagramma logico e un diagramma fisico — di un'architettura DMZ a doppio firewall: un Web Server esposto in DMZ (traffico HTTP/SSL) tra due firewall, e un Database Server nella rete interna (traffico SQL), raggiungibile solo attraverso il secondo firewall. Il diagramma fisico associato usa come esempio concreto una coppia di Cisco ASA 5520. Il livello tecnico è Intermediate e presuppone familiarità di base con i concetti di sicurezza di rete e DMZ.
3. Contenuto per Argomento
KO-B1-015 — Physical & Logical Network Design — DMZ Reference (thenetworkdna.com)
Descrizione: Confronto tra diagramma logico e diagramma fisico di un design di rete con DMZ a doppio firewall (Web Server in DMZ, Database Server nella rete interna), incluso esempio con Cisco ASA 5520.
Estratto OCR: "Physical & Logical design — www.thenetworkdna.com. Diagramma Logico: Remote Office 1/2 → Internet → Firewall → DMZ (Web Server, traffico HTTP/SSL) → Firewall → Database Server (traffico SQL). Diagramma Fisico: due router (1.2.3.5/1.2.3.6) verso Internet (1.2.3.4), Cisco ASA 5520 (192.168.1.251) con DMZ (Web Server 192.168.1.29), secondo Cisco ASA5520 (10.1.99.250) verso Database Server (10.1.99.100)."
Tecnologie/tool citati: Cisco ASA 5520, DMZ, Firewall.
4. Terminologia e Riferimenti Tecnici
| Tecnologia/Protocollo/Tool | KO che lo citano |
|---|---|
| Cisco ASA 5520 | KO-B1-015 |
| DMZ | KO-B1-015 |
| Firewall | KO-B1-015 |
| HTTP/SSL | KO-B1-015 |
| SQL | KO-B1-015 |
5. Prerequisiti e Livello Tecnico
| KO ID | Livello Tecnico | Prerequisiti |
|---|---|---|
| KO-B1-015 | Intermediate | Concetti base di sicurezza di rete e DMZ |
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da un'infografica di terze parti reperita tramite acquisizione screenshot. Non costituisce contenuto originale SARCTE.
| KO ID | Watermark/attribuzione rilevata |
|---|---|
| KO-B1-015 | www.thenetworkdna.com |
Nota: gli indirizzi IP riportati (1.2.3.4-6, 192.168.1.x, 10.1.99.x) sono dati di esempio didattico della fonte terza, non infrastruttura SARCTE.
8. Documenti Correlati
guida_fortinet_enterprise.md— pattern DMZ presente anche nella topologia Fortinet Security Fabric.guida_progettazione_reti_enterprise_cisco.md— design di rete enterprise Cisco con VLAN e firewall.riferimento_ipv4_e_subnetting.md— fondamenti di indirizzamento IP usati negli esempi del diagramma fisico.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
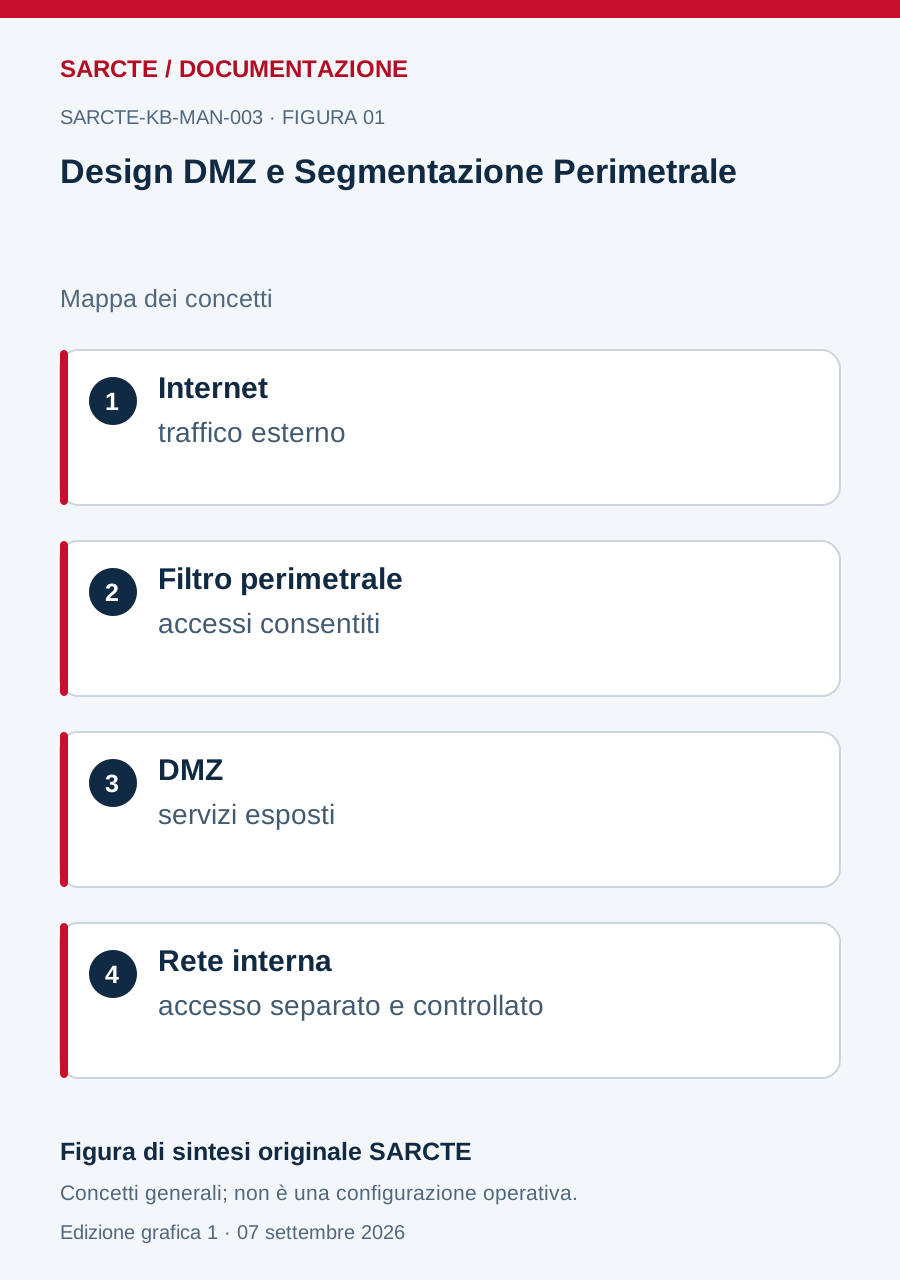
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.