SARCTE-KB-MAN-002 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Catalogo Strumenti di Cybersecurity
1. Scopo e Ambito
Il manuale fornisce un catalogo nominale di strumenti software di cybersecurity comunemente citati in materiale divulgativo/infografico, raggruppati per categoria funzionale (analisi di rete, sicurezza applicativa, sicurezza cloud, incident response, password auditing, sicurezza wireless, digital forensics, penetration testing, DevSecOps). Ambito: riferimento terminologico e di orientamento per riconoscere nomi e categorie di strumenti citati in letteratura tecnica o durante formazione; non è una guida operativa e non contiene sintassi di comando, exploit o procedure d'uso.
Questo manuale raccoglie 6 Knowledge Object (KO) classificati dalla SARCTE Documentation Factory a partire da infografiche e materiale tecnico di terze parti (screenshot ingeriti in [riferimento interno]). Il contenuto ha finalità di riferimento e catalogazione; non costituisce documentazione di infrastruttura SARCTE né procedura operativa certificata.
2. Descrizione Tecnica
I 6 KO che compongono il cluster sono in larga parte varianti o quasi-duplicati della stessa infografica 'Cybersecurity Tools' (KO-B1-001, KO-B1-008 variante teal thenetworkdna.com, KO-B4-006 quasi-duplicato cross-batch di KO-B1-001) più tre elenchi indipendenti con struttura diversa (KO-B2-027 fonte CYVEER focalizzata su strumenti gratuiti, KO-B3-004 fonte social '@anik' con nota esplicita sull'uso solo su sistemi autorizzati, KO-B5-010 elenco sintetico con funzione associata a ciascuno strumento). In tutti i casi il contenuto è un elenco nominale di prodotti/categoria, senza comandi, payload o istruzioni operative: coerentemente con il vincolo di non generare contenuto di attacco, gli strumenti sono catalogati esclusivamente per nome e categoria di appartenenza, mai per sintassi d'uso.
3. Contenuto per Argomento
KO-B1-001 — Cybersecurity Tools — Reference Map (12 categories)
Descrizione: Infografica che cataloga strumenti di cybersecurity in 12 categorie (Networking, Application Security, Cloud Security, Incident Reporting, Password Cracking, Wireless Hacking, Digital Forensics, Penetration Testing, ripetute su due riquadri).
Estratto OCR (fedele alla fonte):
Titolo: Cybersecurity Tools. Colonne: Networking (Wireshark, Nmap, Snort, Solarwinds); Application Security (BurpSuite, OWASP ZAP, Checkmarx, Veracode); Cloud Security (Prisma Cloud, AWS Security Hub, Microsoft Defender, Lacework); Incident Reporting (Thehive, SANS SIFT, MISP, XPLico); Password Cracking (John The Ripper, Hashcat, Hydra, Cain and Abel); Wireless Hacking (Aircrack-ng, Kismet, Checkmarx, Wifi Pineapple); Digital Forensics (Autopsy, Encase, FTK, Solarwinds); Penetration Testing (Metasploit, Kali Linux, Cobalt Strike, BurpSuite). Il riquadro inferiore ripete le stesse categorie.
Tecnologie / strumenti citati: Wireshark, Nmap, Snort, SolarWinds, BurpSuite, OWASP ZAP, Checkmarx, Veracode, Prisma Cloud, AWS Security Hub, Microsoft Defender, Lacework, TheHive, SANS SIFT, MISP, XPLico, John The Ripper, Hashcat, Hydra, Cain and Abel, Aircrack-ng, Kismet, Wifi Pineapple, Autopsy, Encase, FTK, Metasploit, Kali Linux, Cobalt Strike Tag: cybersecurity, tool-map, reference, infografica Livello tecnico: Intermediate | Quality Score: 3/5 | Confidence Score: 0.95
KO-B1-008 — Cybersecurity Tools — Reference Map (thenetworkdna.com, variante teal)
Descrizione: Variante grafica (schema colori teal, layout circolare) della stessa infografica 'Cybersecurity Tools' presente in [[KO-B1-001]], pubblicata da thenetworkdna.com, con lievi differenze di contenuto (Reaver al posto di Checkmarx nella colonna Wireless Hacking, Sleuth Kit al posto di Solarwinds in Digital Forensics).
Estratto OCR (fedele alla fonte):
Cybersecurity Tools — www.thenetworkdna.com. Stesse 8 categorie di [[KO-B1-001]] (Network Security, Application Security, Cloud Security, Incident Response, Password Cracking, Wireless Hacking, Digital Forensics, Penetration Testing) con variazioni minori nella lista strumenti.
Tecnologie / strumenti citati: Wireshark, Nmap, Snort, SolarWinds, Burp Suite, OWASP ZAP, Checkmarx, Veracode, Prisma Cloud, AWS Security Hub, Microsoft Defender, Lacework, TheHive, SANS SIFT, MISP, Xplico, John the Ripper, Hashcat, Hydra, Cain and Abel, Aircrack-ng, Kismet, Reaver, WiFi Pineapple, Autopsy, EnCase, FTK, Sleuth Kit, Metasploit, Kali Linux, Cobalt Strike, Burp Suite Tag: cybersecurity, tool-map, reference, infografica, near-duplicate Livello tecnico: Intermediate | Quality Score: 3/5 | Confidence Score: 0.95
KO-B2-027 — Cybersecurity Free Tools
Descrizione: Tabella che elenca strumenti gratuiti di cybersecurity organizzati per categoria (sistema operativo, analisi di rete, vulnerability scanning, web hacking, pentesting, password cracking, IDS, reverse engineering, ecc.).
Estratto OCR (fedele alla fonte):
Titolo: 'CYBERSECURITY FREE TOOLS', logo/fonte 'CYVEER - Cybersecurity Awareness & Resources', sito www.cyveer.com. Tabella Category / Free Cybersecurity Tools: Operating System - Kali Linux, Parrot Security OS; Network Analysis - Wireshark, Nmap, Tcpdump; Vulnerability Scanning - OpenVAS, Nessus Essentials (Free), Nikto; Web Hacking - OWASP ZAP, Burp Suite (Community); Exploitation/PenTesting - Metasploit Framework; Password Cracking - Hashcat, John the Ripper (JtR); Intrusion Detection/Monitoring - Snort, Suricata, OSSEC/Wazuh; Reverse Engineering/Debug - Ghidra, IDA Pro (Free), REMnux; Wi-Fi Security - Aircrack-ng, Wifite; Phishing/Social Engineering - Gophish, Social-Engineer Toolkit (SET); Firewall/Security OS - PfSense; Utility/Data Modification - Cyber Chef; Email/Breach Check - Have I Been Pwned; Training - HackTheBox.
Tecnologie / strumenti citati: Kali Linux, Parrot Security OS, Wireshark, Nmap, Tcpdump, OpenVAS, Nessus Essentials, Nikto, OWASP ZAP, Burp Suite, Metasploit Framework, Hashcat, John the Ripper, Snort, Suricata, OSSEC, Wazuh, Ghidra, IDA Pro, REMnux, Aircrack-ng, Wifite, Gophish, Social-Engineer Toolkit, PfSense, CyberChef, Have I Been Pwned, HackTheBox Tag: cybersecurity, strumenti, pentesting, elenco, tools-gratuiti Livello tecnico: Intermediate | Quality Score: 4/5 | Confidence Score: 0.92
KO-B3-004 — Popular Cybersecurity Tools
Descrizione: Infografica che elenca strumenti di cybersecurity popolari raggruppati per categoria (network security, vulnerability assessment, web app security, pentest framework, password/auth, forensics, wireless, OS, cloud/DevSecOps).
Estratto OCR (fedele alla fonte):
Titolo: 'POPULAR CYBERSECURITY TOOLS'. Elenco per categoria: Network Security, Vulnerability Assessment, Web Application Security, Penetration Testing Frameworks, Password & Authentication, Digital Forensics, Wireless Security, Security Operating Systems (refuso 'Kaii Linux' per Kali Linux), Cloud & DevSecOps. Riquadro 'Important Reminder': usare solo su sistemi autorizzati. Fonte: account social '@anik'.
Tecnologie / strumenti citati: Nmap, Wireshark, Netcat, Snort, Suricata, Nessus, OpenVAS, Nikto, Burp Suite, OWASP ZAP, SQLmap, Dirb, Gobuster, Metasploit Framework, Cobalt Strike, Empire, Hydra, John the Ripper, Hashcat, Mimikatz, Autopsy, FTK Imager, Volatility, Aircrack-ng, Kismet, Reaver, Kali Linux, BlackArch Linux, Trivy, ScoutSuite, kube-bench Tag: cybersecurity-tools, pentest, forensics, vulnerability-assessment, devsecops Livello tecnico: Intermediate | Quality Score: 3/5 | Confidence Score: 0.87
KO-B4-006 — Cybersecurity Tools (categorized list)
Descrizione: Infografica non brandizzata che elenca strumenti di cybersecurity per categoria (networking, application security, cloud security, incident reporting, password cracking, wireless hacking, digital forensics, penetration testing). Solo elenco di nomi, senza istruzioni d'uso.
Estratto OCR (fedele alla fonte):
NETWORKING: Wireshark, Nmap, Snort, Solarwinds. APPLICATION SECURITY: BurpSuite, OWASP ZAP, Checkmarx, Veracode. CLOUD SECURITY: Prisma Cloud, AWS Security Hub, Microsoft Defender, Lacework. INCIDENT REPORTING: Thehive, SANS SIFT, MISP, XPLico. PASSWORD CRACKING: John The Ripper, Hashcat, Hydra, Cain and Abel. WIRELESS HACKING: Aircrack-ng, Kismet, Checkmarx, Wifi Pineapple. DIGITAL FORENSICS: Autopsy, Encase, FTK, Solarwinds. PENETRATION TESTING: Metasploit, Kali Linux, Cobalt Strike, BurpSuite. Righe duplicate nella parte inferiore dell'immagine.
Tecnologie / strumenti citati: Wireshark, Nmap, Snort, Solarwinds, BurpSuite, OWASP ZAP, Checkmarx, Veracode, Prisma Cloud, AWS Security Hub, Microsoft Defender, Lacework, Thehive, SANS SIFT, MISP, XPLico, John The Ripper, Hashcat, Hydra, Cain and Abel, Aircrack-ng, Kismet, Wifi Pineapple, Autopsy, Encase, FTK, Metasploit, Kali Linux, Cobalt Strike Tag: cybersecurity-tools, pentesting-tools, forensics-tools, elenco-strumenti Livello tecnico: Intermediate | Quality Score: 3/5 | Confidence Score: 0.92
KO-B5-010 — Cybersecurity Tools
Descrizione: Elenco sintetico di dieci strumenti di cybersecurity con relativa categoria/funzione, su sfondo nero con icone colorate.
Estratto OCR (fedele alla fonte):
Wireshark(protocol analyzer), Nmap(scanner), Metasploit(exploit framework), Burp Suite(web app testing), Nessus(vuln assessment), Snort(IDS/IPS), OSSEC(HIDS), Splunk(SIEM), OpenVAS(vuln scanner), John the Ripper(password testing).
Tecnologie / strumenti citati: Wireshark, Nmap, Metasploit, Burp Suite, Nessus, Snort, OSSEC, Splunk, OpenVAS, John the Ripper Tag: cybersecurity-tools, pentest-tools, siem, vulnerability-scanner Livello tecnico: Intermediate | Quality Score: 4/5 | Confidence Score: 0.92
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Strumento / Protocollo | Citato in KO |
|---|---|
| Wireshark | KO-B1-001, KO-B1-008, KO-B2-027, KO-B3-004, KO-B4-006, KO-B5-010 |
| Nmap | KO-B1-001, KO-B1-008, KO-B2-027, KO-B3-004, KO-B4-006, KO-B5-010 |
| Snort | KO-B1-001, KO-B1-008, KO-B2-027, KO-B3-004, KO-B4-006, KO-B5-010 |
| SolarWinds | KO-B1-001, KO-B1-008 |
| BurpSuite | KO-B1-001, KO-B4-006 |
| OWASP ZAP | KO-B1-001, KO-B1-008, KO-B2-027, KO-B3-004, KO-B4-006 |
| Checkmarx | KO-B1-001, KO-B1-008, KO-B4-006 |
| Veracode | KO-B1-001, KO-B1-008, KO-B4-006 |
| Prisma Cloud | KO-B1-001, KO-B1-008, KO-B4-006 |
| AWS Security Hub | KO-B1-001, KO-B1-008, KO-B4-006 |
| Microsoft Defender | KO-B1-001, KO-B1-008, KO-B4-006 |
| Lacework | KO-B1-001, KO-B1-008, KO-B4-006 |
| TheHive | KO-B1-001, KO-B1-008 |
| SANS SIFT | KO-B1-001, KO-B1-008, KO-B4-006 |
| MISP | KO-B1-001, KO-B1-008, KO-B4-006 |
| XPLico | KO-B1-001, KO-B4-006 |
| John The Ripper | KO-B1-001, KO-B4-006 |
| Hashcat | KO-B1-001, KO-B1-008, KO-B2-027, KO-B3-004, KO-B4-006 |
| Hydra | KO-B1-001, KO-B1-008, KO-B3-004, KO-B4-006 |
| Cain and Abel | KO-B1-001, KO-B1-008, KO-B4-006 |
| Aircrack-ng | KO-B1-001, KO-B1-008, KO-B2-027, KO-B3-004, KO-B4-006 |
| Kismet | KO-B1-001, KO-B1-008, KO-B3-004, KO-B4-006 |
| Wifi Pineapple | KO-B1-001, KO-B4-006 |
| Autopsy | KO-B1-001, KO-B1-008, KO-B3-004, KO-B4-006 |
| Encase | KO-B1-001, KO-B4-006 |
| FTK | KO-B1-001, KO-B1-008, KO-B4-006 |
| Metasploit | KO-B1-001, KO-B1-008, KO-B4-006, KO-B5-010 |
| Kali Linux | KO-B1-001, KO-B1-008, KO-B2-027, KO-B3-004, KO-B4-006 |
| Cobalt Strike | KO-B1-001, KO-B1-008, KO-B3-004, KO-B4-006 |
| Burp Suite | KO-B1-008, KO-B1-008, KO-B2-027, KO-B3-004, KO-B5-010 |
| Xplico | KO-B1-008 |
| John the Ripper | KO-B1-008, KO-B2-027, KO-B3-004, KO-B5-010 |
| Reaver | KO-B1-008, KO-B3-004 |
| WiFi Pineapple | KO-B1-008 |
| EnCase | KO-B1-008 |
| Sleuth Kit | KO-B1-008 |
| Parrot Security OS | KO-B2-027 |
| Tcpdump | KO-B2-027 |
| OpenVAS | KO-B2-027, KO-B3-004, KO-B5-010 |
| Nessus Essentials | KO-B2-027 |
| Nikto | KO-B2-027, KO-B3-004 |
| Metasploit Framework | KO-B2-027, KO-B3-004 |
| Suricata | KO-B2-027, KO-B3-004 |
| OSSEC | KO-B2-027, KO-B5-010 |
| Wazuh | KO-B2-027 |
| Ghidra | KO-B2-027 |
| IDA Pro | KO-B2-027 |
| REMnux | KO-B2-027 |
| Wifite | KO-B2-027 |
| Gophish | KO-B2-027 |
| Social-Engineer Toolkit | KO-B2-027 |
| PfSense | KO-B2-027 |
| CyberChef | KO-B2-027 |
| Have I Been Pwned | KO-B2-027 |
| HackTheBox | KO-B2-027 |
| Netcat | KO-B3-004 |
| Nessus | KO-B3-004, KO-B5-010 |
| SQLmap | KO-B3-004 |
| Dirb | KO-B3-004 |
| Gobuster | KO-B3-004 |
| Empire | KO-B3-004 |
| Mimikatz | KO-B3-004 |
| FTK Imager | KO-B3-004 |
| Volatility | KO-B3-004 |
| BlackArch Linux | KO-B3-004 |
| Trivy | KO-B3-004 |
| ScoutSuite | KO-B3-004 |
| kube-bench | KO-B3-004 |
| Solarwinds | KO-B4-006 |
| Thehive | KO-B4-006 |
| Splunk | KO-B5-010 |
5. Prerequisiti e Livello Tecnico
Prerequisiti aggregati indicati nei KO di origine:
- Concetti base di cybersecurity
- Concetti base di sicurezza informatica
- Networking e sicurezza di base
- Cybersecurity di base
Livello tecnico per singolo KO:
| KO ID | Livello Tecnico |
|---|---|
| KO-B1-001 | Intermediate |
| KO-B1-008 | Intermediate |
| KO-B2-027 | Intermediate |
| KO-B3-004 | Intermediate |
| KO-B4-006 | Intermediate |
| KO-B5-010 | Intermediate |
6. Fonti e Provenienza
Il materiale che segue deriva da infografiche e contenuti di terze parti (non SARCTE), acquisiti tramite il flusso di ingestion [riferimento interno] -> [riferimento interno]. Marchi, watermark e attribuzioni citati appartengono ai rispettivi autori/publisher e sono riportati a fini di tracciabilità della fonte, non di affiliazione con SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B1-001 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
| KO-B1-008 | thenetworkdna.com |
| KO-B2-027 | CYVEER |
| KO-B3-004 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
| KO-B4-006 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
| KO-B5-010 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
8. Documenti Correlati
[riferimento interno]— fondamenti di rete applicati alla sicurezza, dominio complementare a questo catalogo di strumenti.[riferimento interno]— percorso di carriera DFIR che cita un sottoinsieme di strumenti forensi coerenti con questo catalogo.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
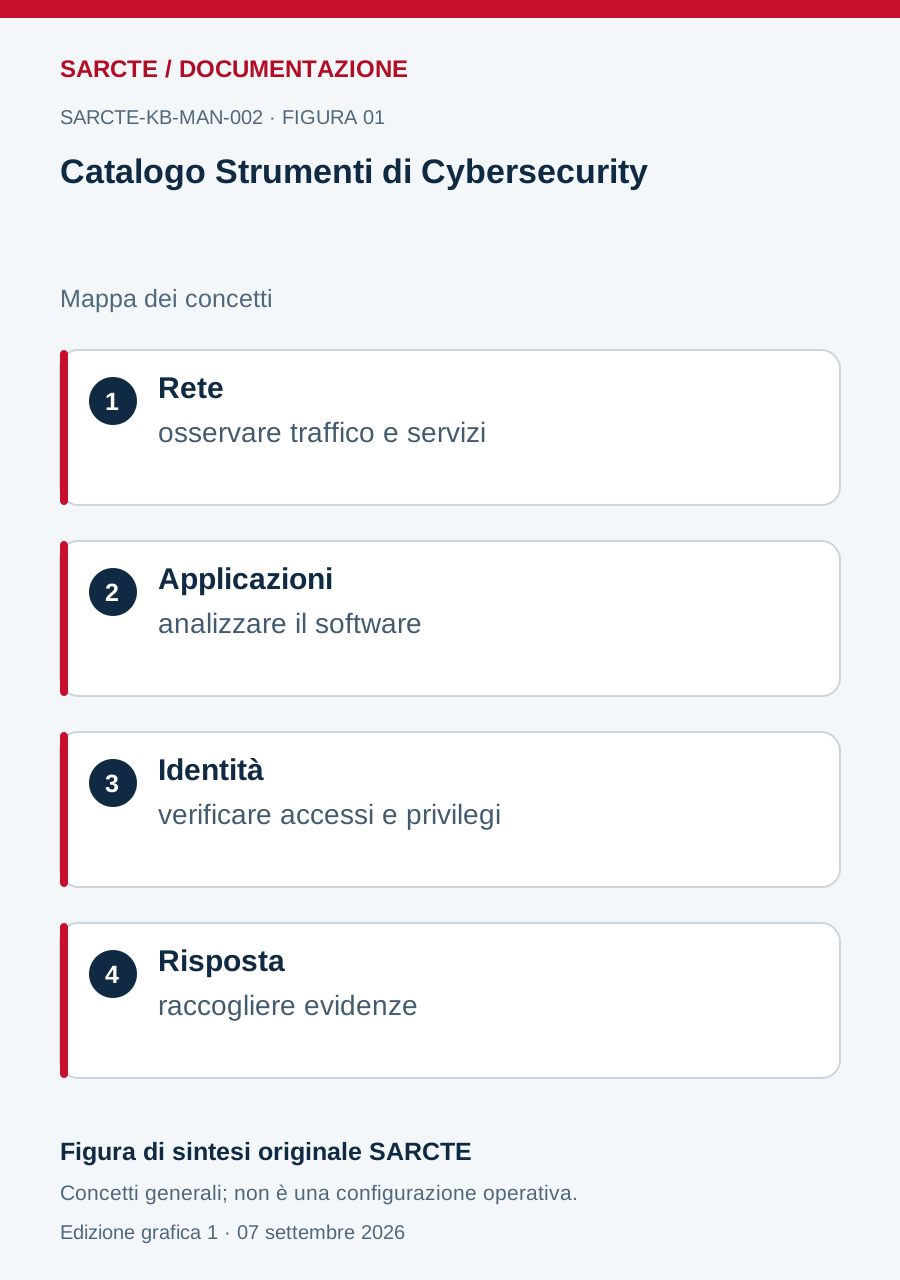
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.